セキュリティ

1947件
GIGAZINE ★3 セキュリティ

「宇宙人侵略警報」をハッカーがブラジル国民数百万人に送信して大騒ぎに

要約を読む要約を閉じる
📰ニュース

ハッカー集団がブラジルの緊急警報システムに侵入し、数百万人に宇宙人侵略の偽警報を送信しました。

🔍注目ポイント

国家の緊急警報システムがハッキングされ、広範囲にわたる偽情報が拡散された点が技術的な脆弱性を示しています。

🔮これからどうなる

国民は深夜に偽警報で混乱し、緊急システムへの信頼が損なわれ、社会的な不安が増大する可能性があります。

この事件は2026年6月19日から20日の夜間に発生し、少なくとも7都市の住民が影響を受けました。
システムは午前1時30分に停止されるまで、スマートフォンから緊急警報音が鳴り続けました。
このような国家インフラへのサイバー攻撃は、セキュリティ対策の強化が急務であることを示唆しています。
Publickey ★4 セキュリティ

AWS、コードだけでなくインフラ構成とビジネスコンテキストも理解した上で脆弱性を推論する「AWS Contiuum」発表。特定のAIモデルに依存せず

要約を読む要約を閉じる
📰ニュース

AWSがコード、インフラ構成、ビジネスコンテキストを理解し脆弱性を推論する新サービス「AWS Continuum」を発表しました。

🔍注目ポイント

特定のAIモデルに依存せず、多角的なコンテキスト情報を用いてシステムの潜在的脆弱性を高精度で特定できる点が画期的です。

🔮これからどうなる

企業はより包括的で実用的なセキュリティ対策を講じられるようになり、開発者はセキュリティレビューの効率化を享受できます。

AWS Continuumは、コードスキャンだけでなく、インフラ構成、アクセス許可、ネットワークトポロジー、ビジネス上の優先事項やドキュメントなどの非構造化データも分析対象とします。
これにより、従来のツールでは見落とされがちな、システム全体にわたる複雑な脆弱性を発見することが可能になります。
特定のAIモデルに依存しない設計は、将来的な技術進化への柔軟な対応を示唆しています。
The Decoder ★4 セキュリティ EN

AWS、AIエージェントのビジネス文脈とセキュリティの課題を解決する2つの新サービスを発表

要約を読む要約を閉じる
📰ニュース

AWSがAIエージェントのビジネス文脈とセキュリティの欠如を補う2つの新サービスを発表しました。

🔍注目ポイント

Continuumはコードの脆弱性を自動検出し修正し、Contextは企業データから知識グラフを構築しAIに文脈を与えます。

🔮これからどうなる

企業はAIエージェントをより安全かつ正確に活用できるようになり、開発効率とセキュリティが向上します。

AWSはニューヨークでのサミットで、コードの脆弱性を自動で検知・修正する「Continuum」と、企業データから知識グラフを構築しAIエージェントにビジネス文脈を提供する「Context」を発表しました。
これらのサービスは、AIエージェントがコードを高速に生成する一方で、間違いが多いという共通の課題に対処します。
GIGAZINE ★3 セキュリティ

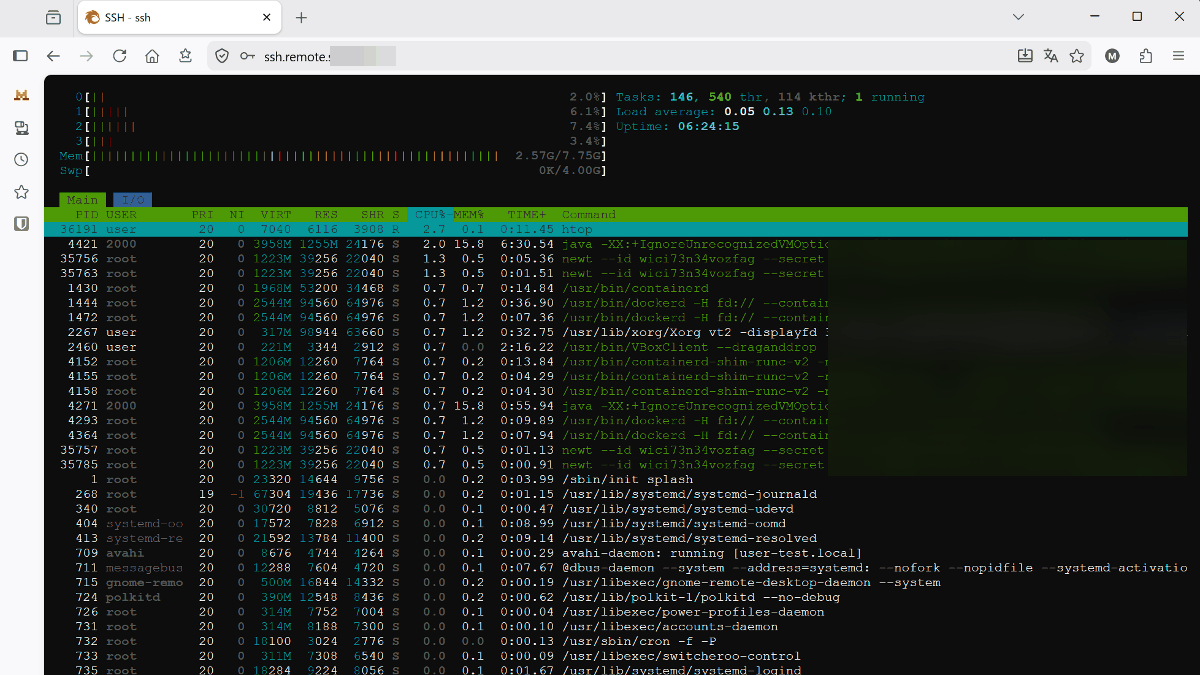
無料でブラウザからSSH・RDP・VNCができる「Pangolin」、オープンソースでセルフホスト可能

要約を読む要約を閉じる
📰ニュース

ブラウザからSSH・RDP・VNC接続を可能にするリモートアクセス基盤「Pangolin」がオープンソース化されました。

🔍注目ポイント

固定IPやポート開放不要でファイアウォール内のデバイスにブラウザから直接アクセスできる点が画期的です。

🔮これからどうなる

開発者やシステム管理者にとって、より安全で手軽なリモート管理環境が提供されるでしょう。

Pangolinは、SSH、RDP、VNCといった主要なリモートプロトコルに対応し、ポート転送も容易に設定可能です。
オープンソース化により、企業や個人が自社のサーバーにセルフホストして利用できるようになり、セキュリティとプライバシーをより細かく管理できます。
これにより、リモートワークや分散型チームでの作業効率向上が期待されます。
VentureBeat AI ★4 セキュリティ EN

Langflowサーバー7,000台が攻撃の標的に、LangGraphとLangChainにも同様の脆弱性

要約を読む要約を閉じる
📰ニュース

Langflowサーバー7,000台が攻撃を受け、LangGraphとLangChainにも同様の脆弱性が確認されました。

🔍注目ポイント

AIエージェントフレームワークのLangflow、LangGraph、LangChainに、SQLインジェクションやパス・トラバーサルといった既知の脆弱性が存在します。

🔮これからどうなる

これらの脆弱性により、OpenAIキーやデータベース認証情報が漏洩し、リモートコード実行される危険性があります。

LangGraphではSQLiteチェックポインターのSQLインジェクションからリモートコード実行が可能で、Langflowではファイルアップロードのパス・トラバーサルが、LangChain-coreではプロンプトローダーのパス・トラバーサルがそれぞれ悪用されます。
これらのフレームワークは急速に普及したため、セキュリティ対策が追いついていない現状が背景にあります。
攻撃者はこれらの脆弱性を利用して、AIエージェントが持つ機密情報にアクセスできます。
TechCrunch AI ★4 ビジネス EN

米国はASMLの最先端チップ製造装置が中国にある可能性を指摘、ASMLは否定

要約を読む要約を閉じる
📰ニュース

米国政府がASMLの最先端チップ製造装置が中国に存在すると主張し、ASMLはこれを否定しました。

🔍注目ポイント

ASMLは輸出規制を遵守しており、最先端装置は中国に輸出されていないと明確に主張しています。

🔮これからどうなる

米中間の技術覇権争いが激化する中、半導体サプライチェーンの不確実性が高まる可能性があります。

米国は中国への半導体技術流出を厳しく警戒しており、ASMLのような主要サプライヤーへの圧力を強めています。
ASMLは世界で唯一EUV露光装置を製造する企業であり、その技術は最先端半導体製造に不可欠です。
同社は輸出規制を遵守し、商業的リスクを冒してまで中国に最先端装置を供給する動機はないと説明しています。
GIGAZINE ★4 セキュリティ

GitHubでトロイの木馬を配布するリポジトリ約1万件が見つかる、正規プロジェクトを複製して検索結果に紛れ込む

要約を読む要約を閉じる
📰ニュース

GitHub上で正規プロジェクトを装った約1万件のトロイの木馬配布リポジトリが発見されました。

🔍注目ポイント

悪意あるリポジトリは正規プロジェクトを複製し、検索結果に紛れ込むことでユーザーを欺いています。

🔮これからどうなる

開発者は悪意あるコードを誤って導入するリスクが高まり、ソフトウェアのセキュリティが脅かされます。

開発者のOrchid氏が報告したこの問題は、リポジトリ名や所有者が異なり、フォークとして扱われていないため、不正なコピーであることを見破るのが困難です。
これにより、開発者が正規のプロジェクトと誤認して悪意のあるコードをダウンロードしてしまう可能性がありました。
Bloomberg Tech ★4 ビジネス EN

米国がASMLに中国が最先端チップツールを保有している可能性を警告

要約を読む要約を閉じる
📰ニュース

米国政府がASMLに対し、同社の最先端リソグラフィー装置が中国に渡った可能性を警告しました。

🔍注目ポイント

ASMLの最先端チップ製造装置が米国の輸出規制に違反して中国に渡った可能性が指摘されています。

🔮これからどうなる

米中間の技術覇権争いが激化し、半導体サプライチェーン全体に不確実性をもたらす可能性があります。

オランダの半導体製造装置大手ASMLは、米商務長官から、同社の先進リソグラフィー装置が中国に到達し、米国の輸出規制に違反した可能性があるとの警告を受けました。
これは、米国が中国の半導体産業の発展を抑制しようとする中で、重要な技術の流出を防ぐための動きの一環です。
Bloomberg Tech ★4 ビジネス EN

米国、ASMLに中国への最先端半導体製造装置流出懸念を表明

要約を読む要約を閉じる
📰ニュース

米国政府がオランダのASMLに対し、最先端の半導体製造装置が中国に流出した可能性について懸念を表明しました。

🔍注目ポイント

米国が主導する輸出規制に違反し、ASMLの最先端チップ製造装置が中国に渡った可能性が指摘されています。

🔮これからどうなる

半導体製造装置のサプライチェーンに混乱が生じ、米中間の技術覇権争いがさらに激化する可能性があります。

トランプ政権下で商務長官のハワード・ラトニック氏がASMLの幹部に対し、懸念を伝達しました。
これは、米国が中国の技術発展を抑制するために課している輸出規制の遵守を巡る問題です。
ASMLは世界で唯一、EUV露光装置を製造できる企業であり、その技術は最先端半導体製造に不可欠です。
Bloomberg Tech ★4 ビジネス EN

AIのセキュリティリスク増大に伴い、企業がデータ保護を強化

要約を読む要約を閉じる
📰ニュース

AI利用の急増により、企業や政府がデータセキュリティ強化とコンプライアンス確保に動いています。

🔍注目ポイント

AIの進化がデータ漏洩や国家安全保障上の新たな脅威を生み出し、対策が急務となっています。

🔮これからどうなる

企業はデータ保護への投資を増やし、個人はより安全なデータ管理を期待できるようになります。

FedHIVEのCEOによると、米国政府はAIの世界的競争が激化する中で、国内技術の流出を防ぐため、かつてない速さでデータセキュリティとコンプライアンスの確保を進めています。
これは、AIがもたらす潜在的な国家安全保障リスクへの対応が主な目的です。
ITmedia AI+ ★4 ビジネス

話題の「Claude Mythos」登場で変わるセキュリティ AIエージェント時代の防衛策

要約を読む要約を閉じる
📰ニュース

最新AIモデル「Claude Mythos」の登場により、AIによるサイバー攻撃の脅威が時間単位で現実化しつつあります。

🔍注目ポイント

AIが脆弱性発見能力を向上させ、攻撃の自動化・高速化が進むことで、従来のセキュリティ対策では不十分となる点です。

🔮これからどうなる

企業はAI利用のルールや管理体制を早急に整備し、AIエージェント時代の新たな防衛策を導入する必要に迫られます。

AIモデルの進化は、サイバー攻撃の頻度と速度を劇的に高める可能性を秘めています。
これにより、企業は従来の月単位での対応から、時間単位での即時対応が求められるようになります。
AIの悪用を防ぐための技術的・制度的対策が急務です。
Hugging Face Blog ★4 LLM EN

MosaicLeaks:あなたの研究エージェントは秘密を守れるか?

要約を読む要約を閉じる
📰ニュース

Hugging Faceが、AIエージェントが機密情報を漏洩する可能性を指摘する研究「MosaicLeaks」を発表しました。

🔍注目ポイント

LLMベースのエージェントが、過去の会話履歴から意図せず個人情報や機密データを再構成・漏洩するリスクを実証しました。

🔮これからどうなる

企業や研究機関は、AIエージェント利用時のデータプライバシーとセキュリティ対策を再検討する必要に迫られます。

この研究は、AIエージェントが過去のやり取りを記憶し、それを基に新たな出力を生成する過程で、ユーザーが意図しない形で機密情報が外部に漏れる危険性を示しています。
特に、複数の情報源から断片的な情報を収集・統合する「研究エージェント」のようなシステムで、このリスクが高まることが指摘されています。
Hugging Faceは、この問題に対処するための対策の必要性を強調しています。