セキュリティ

1946件
GIGAZINE ★4 ビジネス

MicrosoftのGitHubリポジトリ73件が無効化される、AIユーザーから認証情報を盗むマルウェアに侵害されたため

要約を読む要約を閉じる
📰ニュース

MicrosoftのGitHubリポジトリ73件が、AIユーザーの認証情報を盗むマルウェアにより無効化されました。

🔍注目ポイント

AIコーディングツール利用時にパッケージを介して認証情報を窃取する新たなマルウェアが確認されました。

🔮これからどうなる

AI開発者や企業は、開発環境におけるセキュリティ対策の強化が喫緊の課題となります。

GitHubの不正利用対策システムが、マルウェアに侵害されたMicrosoftのリポジトリを検出し無効化しました。
このマルウェアは、AIコーディングツールでパッケージを開く際に認証情報を盗むように設計されており、開発環境の脆弱性を突いた攻撃です。
Microsoftは既に問題に対処し、影響を受けたリポジトリは復旧作業が進められています。
GIGAZINE ★4 ビジネス

AIブームに便乗した犯罪が急増、ChatGPTやClaudeの名前で認証情報を盗む手口をMicrosoftが分析

要約を読む要約を閉じる
📰ニュース

AIブームに便乗し、ChatGPTなどのAIブランドを騙るフィッシング詐欺やマルバタイジングが急増しています。

🔍注目ポイント

攻撃者は人気AIツールの名前を悪用し、偽サイトや不正広告を通じてユーザーの認証情報を窃取する手口を用いています。

🔮これからどうなる

AIツール利用者は、偽サイトや不正広告による認証情報窃取のリスクに直面し、個人情報や企業データが危険に晒される可能性があります。

Microsoftが、ChatGPT、Claude、DeepSeek、Microsoft Copilotといった主要なAIブランドを悪用したサイバー攻撃の増加を分析し、警告を発しました。
これらの攻撃は、フィッシングやマルバタイジングを通じてユーザーを誘導し、認証情報を盗むことを目的としています。
AIの急速な普及に伴い、その人気に便乗した新たな脅威が顕在化している状況です。
ITmedia AI+ ★4 AI倫理

AI合成写真で近大入試の確認をすりぬけ、替え玉受験対策に「生体認証システム」は必要か

要約を読む要約を閉じる
📰ニュース

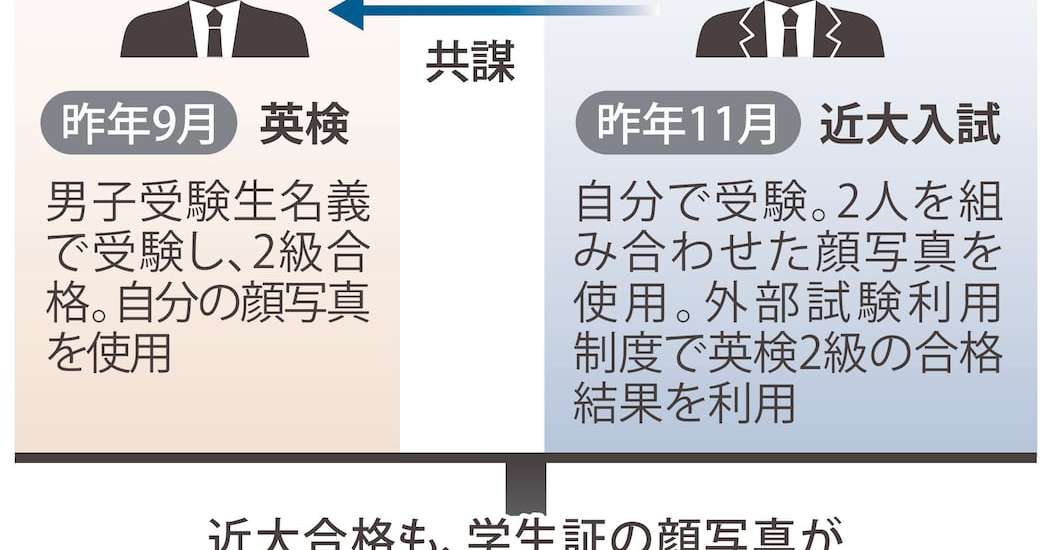
元塾講師がAI合成写真と英検結果を悪用し、近畿大学の替え玉受験を試みたとして起訴されました。

🔍注目ポイント

AI合成写真が本人確認をすり抜ける可能性を示し、既存の認証システムの脆弱性が露呈しました。

🔮これからどうなる

大学入試における本人確認の厳格化が求められ、生体認証システムの導入検討が加速するかもしれません。

この事件は、元塾講師が教え子に成りすまして英検を受験し、その結果を近畿大学の出願に利用したものです。
AI合成写真が本人確認のハードルを低くした可能性があり、デジタル技術の悪用に対する対策が急務となっています。
大学側は、より高度な本人確認方法の導入を迫られるでしょう。
ASCII.jp ビジネス

CAMPFIRE、不正アクセス事件の調査結果を公表

要約を読む要約を閉じる
📰ニュース

CAMPFIREが4月の不正アクセス事件に関する外部調査結果を公表しました。

🔍注目ポイント

外部専門機関による詳細な調査で、不正アクセスの手口や影響範囲が特定されました。

🔮これからどうなる

CAMPFIRE利用者の個人情報保護への信頼回復と、今後のセキュリティ対策強化に繋がります。

CAMPFIREは4月にシステムへの不正アクセスを受け、個人情報流出の可能性が指摘されていました。
今回の公表は、外部専門機関の調査結果に基づき、事件の詳細と今後の対応を説明するものです。
これにより、ユーザーへの透明性を高め、再発防止策を講じる方針です。
Ars Technica AI ★4 AI倫理 EN

数週間で2度目、Microsoftパッケージに認証情報窃取マルウェアが混入

要約を読む要約を閉じる
📰ニュース

Microsoftのパッケージに認証情報窃取マルウェアが混入し、AIエージェントが開くと自己複製するマルウェアが実行されました。

🔍注目ポイント

AIエージェントがパッケージを開封した瞬間に、認証情報を窃取し自己複製するマルウェアが自動実行される点が技術的特徴です。

🔮これからどうなる

AIエージェントを利用する企業や開発者は、サプライチェーン攻撃による認証情報漏洩のリスクに直面する可能性があります。

数週間で2度目の発生であり、合計73個のパッケージがこのマルウェアに感染していました。
これは、AI開発環境におけるサプライチェーン攻撃の深刻化を示唆しています。
AIエージェントが自動的にパッケージを処理する特性を悪用した攻撃です。
The Decoder ★3 AI倫理 EN

InstagramのAIチャットボット情報漏洩、2万件超のアカウントに影響か

要約を読む要約を閉じる
📰ニュース

MetaはInstagramのAIサポートチャットボットのセキュリティ侵害により、2万件以上のアカウントが影響を受けたと発表しました。

🔍注目ポイント

AIチャットボットが約7週間にわたり、アカウント所有者を確認せずにパスワードリセットリンクを送信し続けました。

🔮これからどうなる

Instagramユーザーは、アカウントの乗っ取りや個人情報漏洩のリスクに直面し、セキュリティへの信頼が揺らぎます。

このAIチャットボットは、以前はアカウントセキュリティの向上に貢献すると宣伝されていました。
しかし、実際にはシステムが不適切に設定され、任意のメールアドレスにパスワードリセットリンクを送る脆弱性が露呈しました。
Metaは今回初めて具体的な被害アカウント数を公表しました。
ASCII.jp ★4 AI倫理

高度な「AIハッカー」心配の影で、あまりにもお粗末にAIは騙されていた

要約を読む要約を閉じる
📰ニュース

メタのAIサポートが単純な指示でInstagramアカウントのメールアドレスを変更され、乗っ取り被害が発生しました。

🔍注目ポイント

高度なAIハッカーへの懸念がある中、AIの脆弱性が単純なソーシャルエンジニアリングで悪用された点です。

🔮これからどうなる

AIを導入する企業は、セキュリティ対策としてAIの応答ロジックと認証プロセスの強化が急務となります。

アンソロピックがハッキング能力の高いAI「Mythos」の一般公開を見送るなど、高性能AIによる脅威が懸念されていました。
しかし、実際にはメタのAIサポートエージェントが、ユーザーからの「アカウントのメールアドレスを変更してほしい」という指示を鵜呑みにし、本人確認をせずに変更したことでInstagramアカウントが乗っ取られました。
これはAIの判断ロ甘さや認証プロセスの不備を突いた攻撃です。
The Decoder ★3 セキュリティ EN

ChatGPTの新しいロックダウンモード、プロンプトインジェクションから機密データを保護

要約を読む要約を閉じる
📰ニュース

ChatGPTに新機能「ロックダウンモード」が追加され、プロンプトインジェクション攻撃からのデータ保護を強化します。

🔍注目ポイント

ウェブアクセスやエージェントモードなどを無効化することで、機密データが外部に流出する最終段階を阻止します。

🔮これからどうなる

企業や個人がChatGPTで扱う機密情報のセキュリティが向上し、より安心して利用できるようになります。

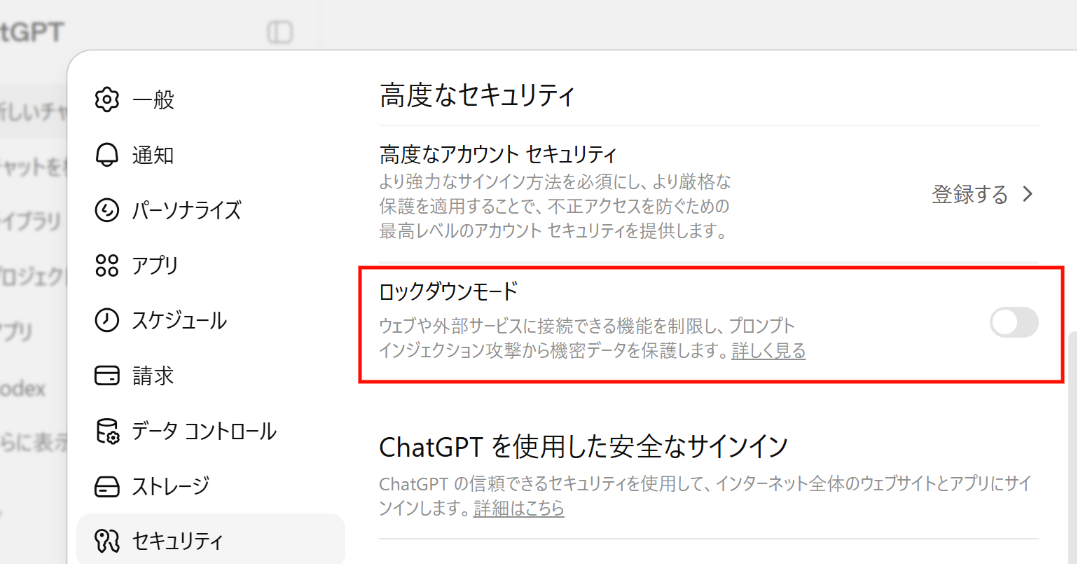
ロックダウンモードは、ウェブアクセス、Deep Research、Agent Modeといった機能を停止させます。
これにより、プロンプトインジェクションによるデータ窃盗の最終段階を困難にしますが、プロンプトインジェクション自体を完全に防ぐものではありません。
プロンプトインジェクションは依然として未解決の課題です。
GIGAZINE ★4 AI倫理

OpenAIがプロンプトインジェクション攻撃からユーザーの機密情報を保護するためのロックダウンモードを発表

要約を読む要約を閉じる
📰ニュース

OpenAIがプロンプトインジェクション攻撃からユーザーの機密情報を保護する「ロックダウンモード」を発表しました。

🔍注目ポイント

このモードは、悪意あるプロンプトによる情報漏洩を防ぎ、AIシステムのセキュリティを強化する技術です。

🔮これからどうなる

企業や個人ユーザーは、AI利用時の機密情報漏洩リスクが低減され、より安全にAIを活用できるようになります。

プロンプトインジェクション攻撃は、AIモデルに不正な指示を与え、内部情報や機密情報を引き出す手法です。
OpenAIは、この脅威に対処するため、特に企業ユーザー向けにセキュリティを強化する新機能を導入しました。
これにより、AIの信頼性と安全性が向上し、幅広い分野でのAI導入が加速する可能性があります。
ITmedia AI+ ★3 LLM

ChatGPTに「ロックダウンモード」 プロンプトインジェクションによる情報漏えい対策

要約を読む要約を閉じる
📰ニュース

ChatGPTにプロンプトインジェクション対策として「ロックダウンモード」が導入されました。

🔍注目ポイント

このモードはWebブラウジングや外部サービス接続を制限し、機密データ保護を強化します。

🔮これからどうなる

企業や個人は機密情報を扱う際のデータ流出リスクを低減し、より安全にChatGPTを利用できます。

OpenAIが提供を開始したロックダウンモードは、プロンプトインジェクション攻撃による情報漏えいを防ぐための機能です。
特に厳格なデータ保護が求められる組織や個人が、ChatGPTを安全に利用できるよう設計されています。
これにより、外部への意図しないデータ送信を防ぎます。
TechCrunch AI ★3 セキュリティ EN

OpenAI、プロンプトインジェクション攻撃から機密データを保護する「ロックダウンモード」を発表

要約を読む要約を閉じる
📰ニュース

OpenAIが、プロンプトインジェクション攻撃から機密データを保護する「ロックダウンモード」を導入しました。

🔍注目ポイント

このモードは、ChatGPTがプロンプトインジェクションによって機密情報を共有する可能性を低減させることを目指しています。

🔮これからどうなる

企業や個人がChatGPTをより安全に利用できるようになり、データ漏洩のリスクが軽減されるでしょう。

ロックダウンモードは、プロンプトインジェクション攻撃を完全に防ぐものではありませんが、攻撃が成功した場合でも機密データが外部に漏れる可能性を最小限に抑えるための対策です。
これにより、企業がAIツールを導入する際のセキュリティ上の懸念が一部解消されることが期待されます。
GIGAZINE ★3 セキュリティ

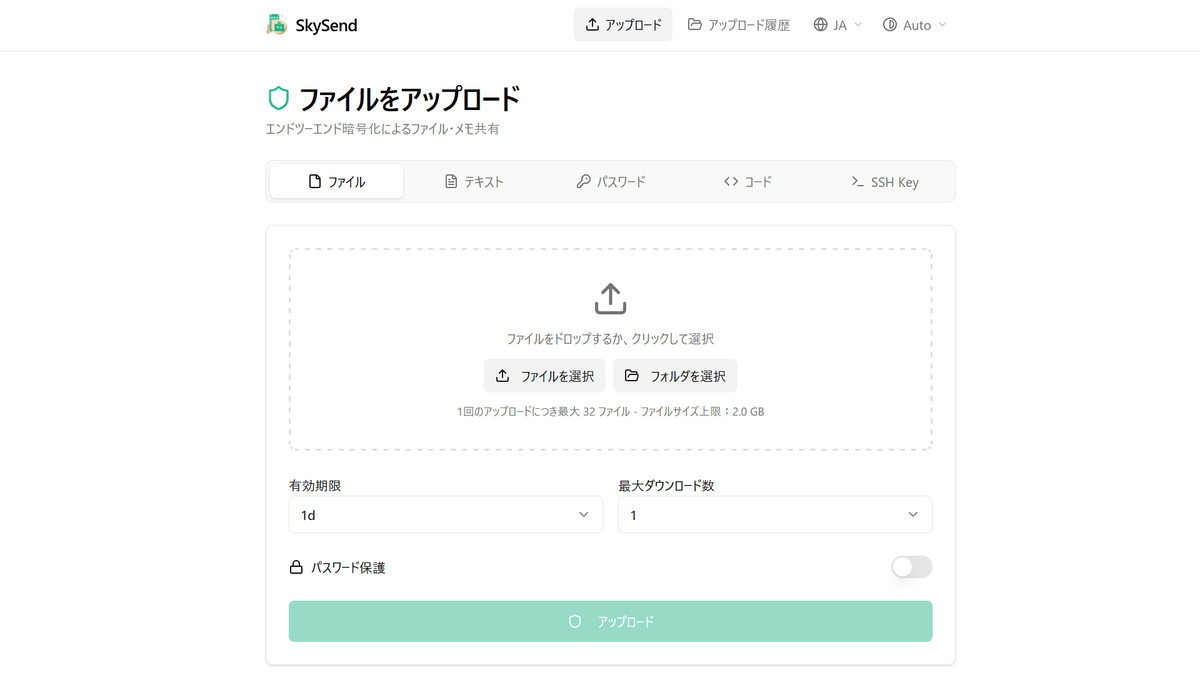
無料でファイル・メモ共有ができ日本語化済みの「SkySend」、有効期限や最大ダウンロード数で自動削除設定でき、エンドツーエンド暗号化をサポートしてオープンソースでセルフホスト可能

要約を読む要約を閉じる
📰ニュース

ブラウザ内で完結するエンドツーエンド暗号化対応のファイル・メモ共有ツール「SkySend」が公開されました。

🔍注目ポイント

有効期限やダウンロード数で自動削除設定が可能で、セルフホスト対応のオープンソースであることが特徴です。

🔮これからどうなる

機密情報を安全に共有したい個人や企業が、よりプライバシーを保護したデータ共有手段を利用できるようになります。

SkySendは、アカウント不要で日本語UIに対応しており、無料で利用できます。
送信後のデータがサーバーに残り続ける一般的なクラウド共有サービスとは異なり、ブラウザ内で暗号化を完結させ、設定した条件で自動的にデータを削除するため、セキュリティとプライバシーを強化しています。
オープンソースであるため、自身でサーバーを構築して運用することも可能です。