セキュリティ

1946件
ITmedia AI+ ★4 ビジネス

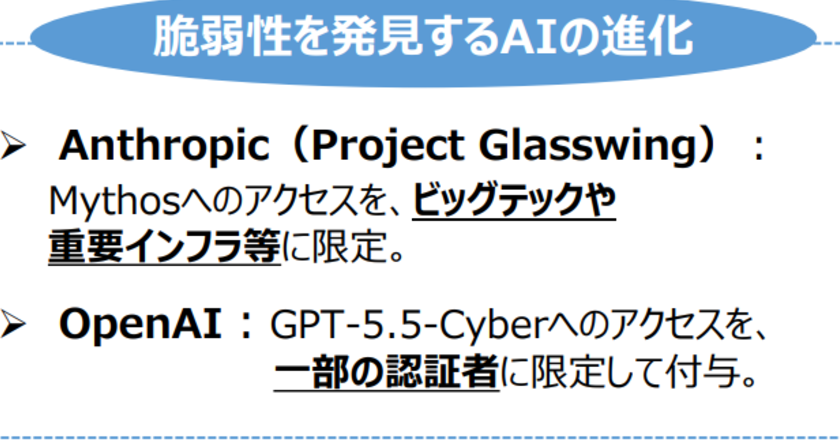
日本政府、AI「ミュトス」アクセス権獲得 サイバー防衛強化 OpenAIやGoogle、MSとも協議へ

要約を読む要約を閉じる
📰ニュース

日本政府がサイバー防衛強化のため、AI「ミュトス」のアクセス権を獲得しました。

🔍注目ポイント

複数のAI企業と連携し、重層的なサイバー防衛体制を構築する戦略が特徴です。

🔮これからどうなる

国家レベルのサイバー攻撃に対する防御力が向上し、国民の安全保障に貢献します。

松本大臣は「ミュトス」単独ではなく、米Google、米Microsoft、米OpenAIなど複数のAI企業とのアクセス権協議も進める方針を示しました。
これは、特定のAIに依存せず、多様な技術を活用してサイバー防衛を強化する狙いがあります。
政府はAI技術を国家安全保障の重要な柱と位置付けています。
Bloomberg Tech ★3 ビジネス EN

Okta CEO、SaaS業界の終焉は誇張されていると発言

要約を読む要約を閉じる
📰ニュース

OktaのCEOが、AIによるセキュリティへの影響とSaaS業界の終焉への懸念は誇張されていると述べました。

🔍注目ポイント

サイバーセキュリティ業界のリーダーが、AIの進化がSaaSビジネスモデルを破壊するとの見方を否定しました。

🔮これからどうなる

SaaS企業の投資家や従業員は、業界の将来に対する不安が和らぎ、安心感を得られるかもしれません。

Oktaのトッド・マッキノンCEOは、AnthropicのMythosモデルの登場と、それがセキュリティに与える影響に関する懸念について言及しました。
彼は、SaaS業界がAIによって終焉を迎えるという「SaaSpocalypse」の懸念は「誇張されている」と考えています。
この発言は、サンフランシスコで開催されたBloomberg Techイベントの傍らで行われました。
Bloomberg Tech ★3 ビジネス EN

Exelon CEO、日常的なサイバーセキュリティ脅威を指摘

要約を読む要約を閉じる
📰ニュース

エネルギー企業ExelonのCEOが、電力網へのサイバーセキュリティ脅威が日常的に発生していると述べました。

🔍注目ポイント

電力インフラを狙うサイバー攻撃が頻発しており、企業は日々警戒を怠らない必要性を強調しています。

🔮これからどうなる

電力供給の安定性確保のため、企業はサイバーセキュリティ対策への投資と意識をさらに高めるでしょう。

Exelonのカルビン・バトラーCEOは、ラスベガスで開催されたエジソン電力協会2026会議の傍らでブルームバーグのインタビューに応じました。
エネルギー企業は、電力網に対するサイバー攻撃の脅威に毎日警戒する必要があると述べています。
The Verge AI ★4 AI倫理 EN

AI業界のリーダーたちがAI支援型生物兵器に対する厳格な保護措置を要求

要約を読む要約を閉じる
📰ニュース

AI業界の主要企業が、AIを利用した生物兵器開発を防ぐための規制強化を米国議会に要請しました。

🔍注目ポイント

AI技術が生物兵器開発に悪用されるリスクに対し、業界全体が協調して対策を求める点が重要です。

🔮これからどうなる

将来的にAI技術がもたらす潜在的な脅威から、私たちの安全が守られる可能性が高まります。

オープンレターでは、AI技術が生物兵器開発を容易にする「バイオセキュリティのギャップ」を指摘し、この問題に対処するための法整備を求めています。
競合する企業が共通の脅威に対して協力する姿勢を示しており、AIの安全性確保への強い意志がうかがえます。
The Decoder ★4 AI倫理 EN

AIがアマチュアウイルス学者を指導可能に、主要テックリーダーがDNAセキュリティ法制化を要求

要約を読む要約を閉じる
📰ニュース

主要テックリーダーが、合成DNA注文のスクリーニングを法的に義務化するよう米国政府に要請しました。

🔍注目ポイント

AIシステムが博士号を持つウイルス学者よりも実験手順で優れており、生物兵器への悪用リスクが高まっています。

🔮これからどうなる

合成DNAの悪用による生物兵器開発のリスクが高まり、国家安全保障と公衆衛生に影響を及ぼす可能性があります。

Sam Altman、Dario Amodei、Demis Hassabisらが署名したこの要請は、AIの進歩が生物学研究の敷居を下げ、意図しない、または悪意のある使用のリスクを増大させている現状を背景にしています。
彼らは、合成DNAの注文に対する法的スクリーニングが、この新たな脅威に対処するために不可欠だと主張しています。
GIGAZINE ★3 セキュリティ

GitHubのアクセストークンが「リンクを1回クリックしただけ」で盗まれる脆弱性が報告される

要約を読む要約を閉じる
📰ニュース

GitHubのブラウザ版開発環境「github.dev」で、細工されたリンククリックにより認証トークンが盗まれる脆弱性が報告されました。

🔍注目ポイント

この脆弱性は、ユーザーがリンクを1回クリックするだけでGitHubのアクセストークンが窃取される可能性があった点にあります。

🔮これからどうなる

GitHubユーザーは、悪意のあるリンクを踏むだけでアカウント情報が危険に晒されるリスクがあり、セキュリティ意識の向上が求められます。

この脆弱性は、セキュリティ研究者によって発見され、GitHubに報告されました。
GitHubは迅速に対応し、既に修正パッチを適用済みです。
ユーザーは最新の状態に保つことで、この種の攻撃から保護されます。
同様の脆弱性は他のウェブサービスでも発生する可能性があり、注意が必要です。
GIGAZINE ★4 セキュリティ

Let’s Encryptが量子コンピューター時代に向けて「マークルツリー証明書」を採用する計画を発表、量子耐性暗号による通信量増加を抑制する仕組み

要約を読む要約を閉じる
📰ニュース

Let's Encryptが量子コンピューター時代に向け、マークルツリー証明書を導入する計画を発表しました。

🔍注目ポイント

量子耐性暗号による通信量増加を抑制するため、効率的な証明書管理技術を採用する点が画期的です。

🔮これからどうなる

将来的にインターネット通信のセキュリティが強化され、ユーザーはより安全なウェブ体験を得られます。

Let's Encryptは2026年6月3日にこの計画を発表しました。
量子コンピューターの登場により、現在の暗号技術が解読されるリスクが高まるため、ポスト量子暗号への移行が急務となっています。
マークルツリー証明書は、この移行に伴う通信負荷の増大を抑えるための重要な技術です。
GIGAZINE ★4 研究

ウェブサーバーを数秒以内にダウンさせる「HTTP/2 Bomb」攻撃がOpenAIのCodexを使って発見される

要約を読む要約を閉じる
📰ニュース

OpenAIのCodexを活用し、HTTP/2プロトコルを悪用した新たなDoS攻撃「HTTP/2 Bomb」が発見されました。

🔍注目ポイント

この攻撃は、少量のデータでサーバーに過剰な処理をさせ、数秒以内にダウンさせる効率的な手法です。

🔮これからどうなる

ウェブサーバーを運用する企業やサービスプロバイダーは、新たな脆弱性への対策が急務となりそうです。

セキュリティ研究者が、AIモデルであるCodexをツールとして利用し、HTTP/2プロトコルの脆弱性を突く攻撃パターンを特定しました。
この攻撃は、通常の家庭用PCからでも実行可能であり、サーバーのリソースを短時間で枯渇させることが特徴です。
既存のDoS対策では検知しにくい可能性があり、新たな防御策が求められます。
GIGAZINE ★4 AI倫理

Anthropicが「サイバー攻撃はすでにAIで自動化されている」と報告

要約を読む要約を閉じる
📰ニュース

AI企業Anthropicが、サイバー攻撃がすでにAIによって自動化されていると報告しました。

🔍注目ポイント

AIがサイバー攻撃の自動化に利用され、セキュリティコミュニティの耐性が調査された点が重要です。

🔮これからどうなる

企業や個人の情報セキュリティリスクが高まり、より高度なAI防御策の導入が急務となります。

Anthropicは、セキュリティコミュニティがAIを活用したサイバー攻撃にどれほど耐えられるかを調べるため、調査を実施しました。
この調査により、AIがサイバー攻撃の自動化にすでに利用されている実態が明らかになりました。
これは、AIの悪用が現実のものとなっていることを示唆しています。
ITmedia AI+ ★4 ビジネス

日本政府、AI「Mythos」アクセス権を取得 サイバー防衛強化に活用

要約を読む要約を閉じる
📰ニュース

日本政府がサイバー防衛強化のため、AI「Mythos」のアクセス権を取得しました。

🔍注目ポイント

Mythosは高度なAI技術でサイバー攻撃の検知・分析・対応を自動化し、防衛能力を飛躍的に向上させます。

🔮これからどうなる

政府機関や重要インフラへのサイバー攻撃リスクが低減し、国民の生活や経済活動の安全性が高まります。

このAIは、未知の脅威にも対応できる適応学習能力を持つとされています。
政府は、サイバー空間における国家安全保障の強化を喫緊の課題と認識しており、最先端技術の導入を加速しています。
これにより、国際的なサイバー防衛協力体制の強化にも繋がる可能性があります。
Bloomberg Tech ★3 ビジネス EN

CrowdStrike株、控えめな売上予測で失望し下落

要約を読む要約を閉じる
📰ニュース

サイバーセキュリティ企業CrowdStrikeの株価が、第2四半期の売上予測が市場の期待を下回り下落しました。

🔍注目ポイント

AIツールを悪用するハッカーへの懸念から株価が上昇していたものの、その期待に応えるほどの成長予測を示せませんでした。

🔮これからどうなる

AIを活用したサイバー攻撃の脅威が高まる中、セキュリティ企業の成長性に対する投資家の見方が厳しくなる可能性があります。

CrowdStrikeは、AIを悪用するハッカーの脅威への懸念から、近年株価が上昇していました。
しかし、今回の売上予測は、投資家が期待していたほどの成長を示すものではなく、市場に失望感を与えました。
サイバーセキュリティ市場はAIの進化により大きな変化に直面しています。
Bloomberg Tech ★3 ビジネス EN

米国、州当局との選挙脅威データの共有を停止

要約を読む要約を閉じる
📰ニュース

米国政府が州当局との機密選挙脅威情報や一部のサイバーセキュリティサービスの共有を停止しました。

🔍注目ポイント

選挙の安全性確保に不可欠な機密情報共有が停止され、州レベルでの脅威対応能力が低下する可能性があります。

🔮これからどうなる

州当局は選挙に対するサイバー攻撃や外国からの干渉への対応が困難になり、選挙の信頼性が損なわれる恐れがあります。

これまで米国政府は、選挙の安全保障のため、州当局に機密情報ブリーフィングやサイバーセキュリティサービスを提供していました。
この共有停止は、特に2020年の大統領選挙以降、選挙の完全性に対する懸念が高まる中で発生しました。
これにより、州レベルでの脅威検出と対応にギャップが生じる可能性があります。