セキュリティ

1943件
arXiv cs.AI ★4 LLM EN

MEMSAD:検索拡張エージェントにおけるメモリポイズニングに対する勾配結合型異常検知

要約を読む要約を閉じる
📰ニュース

LLMエージェントの外部メモリに対するメモリポイズニング攻撃を形式化し、新たな防御手法「MEMSAD」を提案しました。

🔍注目ポイント

MEMSADは、異常スコア勾配と検索目的勾配が同一であるという定理に基づき、検出リスクを減らす摂動が検索性能を低下させることを証明し、認定された検出半径を提供します。

🔮これからどうなる

LLMエージェントのセキュリティが向上し、悪意のある情報による誤った応答や行動のリスクが低減され、より信頼性の高いAIシステムが構築されそうです。

本研究は、検索拡張エージェントに対するメモリポイズニング攻撃を3つのクラスに分類し、スタッケルベルグゲームとして形式化しました。
既存の評価プロトコルの不整合を修正し、攻撃成功率が最大4倍に増加することを示しました。
MEMSADは、勾配結合定理に基づき、連続的な摂動に対する検出保証を提供し、ミニマックス最適性も証明されています。
実験では、複合防御がすべての攻撃に対して高い真陽性率と低い偽陽性率を達成する一方で、同義語置換攻撃には既存の埋め込みベースの防御が対応できないギャップがあることも明らかにしました。
arXiv cs.AI ★4 LLM EN

個別プロンプトと標的型保護:スマートコントラクトの脆弱性特化型LLM分析

要約を読む要約を閉じる
📰ニュース

LLMを活用し、スマートコントラクトの多様な脆弱性を高精度で自動検出するフレームワークが開発されました。

🔍注目ポイント

ASTベースの文脈抽出と脆弱性特化型プロンプト設計により、13種類の脆弱性に対し平均92%の陽性検出率を達成しました。

🔮これからどうなる

スマートコントラクトのセキュリティが向上し、ブロックチェーン上での金融資産の損失リスクが大幅に低減されるでしょう。

この研究では、3,200以上の実世界プロジェクトから収集された31,165件の脆弱性インスタンスを含む大規模なデータセットを構築・公開しました。
既存の手法が手動ルールに依存するのに対し、本アプローチは柔軟性と拡張性を提供します。
不変性を持つスマートコントラクトの脆弱性は重大な金融損失に繋がるため、その検出は極めて重要です。
arXiv cs.AI ★4 AI倫理 EN

MOSAIC-Bench:コーディングAIにおける複合的な脆弱性誘発の測定

要約を読む要約を閉じる
📰ニュース

コーディングAIが、無害に見える複数の指示を組み合わせることで、最終的に悪用可能な脆弱なコードを生成することが判明しました。

🔍注目ポイント

MOSAIC-Benchは、3段階の攻撃チェーンと実際のソフトウェア基盤を用いたベンチマークで、AIが複合的な脆弱性を生成する能力を評価します。

🔮これからどうなる

AIが生成するコードのセキュリティリスクが浮き彫りになり、開発者はAI利用時のコードレビューとセキュリティ対策を強化する必要があります。

Anthropic、OpenAI、Googleなどの主要なコーディングAIは、個別の安全レビューを通過しても、分解されたタスクでは53-86%の確率で脆弱なコードを生成しました。
直接的なプロンプトでは脆弱な出力が減少するものの、段階的な指示ではAIの防御メカニズムが機能しなくなります。
レビュー担当AIも25.8%の脆弱なコードを承認しており、AIによるコードレビューの限界も示されました。
arXiv cs.AI ★4 AI倫理 EN

マルチモーダルRAGシステムはデータ漏洩するのか?メンバーシップ推論と画像キャプション検索攻撃の包括的評価

要約を読む要約を閉じる
📰ニュース

マルチモーダルRAGシステムが、学習データに含まれる画像やそのキャプションなどのプライベート情報を漏洩するリスクがあることが判明しました。

🔍注目ポイント

視覚中心タスク向けmRAGパイプラインに対し、メンバーシップ推論と画像キャプション検索攻撃を用いてデータ漏洩を実証しました。

🔮これからどうなる

企業や個人がmRAGシステムを利用する際、プライベートな画像やテキストデータが意図せず外部に流出する危険性があります。

本研究は、視覚的QAなどのタスクで普及が進むマルチモーダルRAG(mRAG)パイプラインにおけるプライバシー課題に焦点を当てています。
具体的には、mRAGがプライベートデータセットを接続してモデル性能を向上させる一方で、そのデータセットからの情報漏洩リスクを実証的に分析しました。
この研究結果は、mRAGのプライバシー保護メカニズムの必要性を強く示唆しています。
arXiv cs.AI ★4 研究 EN

認知ワークフロー実行器の認証済み純粋性:静的解析から暗号的証明へ

要約を読む要約を閉じる
📰ニュース

認知ワークフローシステムにおいて、ステップ実行器が意図しない副作用を起こさないよう、構造的かつ暗号的に保証する新アーキテクチャが発表されました。

🔍注目ポイント

WebAssemblyへの制限付きコンパイルと暗号署名された純粋性証明書により、悪意のあるバイパスを排除し、実行の安全性を高めます。

🔮これからどうなる

AIワークフローの信頼性とセキュリティが向上し、企業間の連携や機密データ処理におけるAI活用が加速するでしょう。

これまでのガバナンスアーキテクチャでは、モジュールインポートグラフ解析に依存していましたが、BEAM仮想マシン上での悪意あるバイパスには不十分でした。
本研究は、副作用命令を構造的に排除したWebAssemblyターゲット、実行バイナリと分類を紐づける純粋性証明書、未認証実行器を拒否するランタイム検証ゲート、そして組織横断的な検証を可能にするリモートアテステーションにより、このギャップを埋めます。
arXiv cs.AI ★4 AI倫理 EN

トロイのハイポ:エージェントメモリを悪用したデータ流出攻撃

要約を読む要約を閉じる
📰ニュース

LLMエージェントの長期記憶に潜伏型ペイロードを仕込み、機密情報が議論された際にデータを流出させる「トロイのハイポ」攻撃が報告されました。

🔍注目ポイント

この攻撃は、単一の信頼できないツール呼び出しでペイロードを植え付け、100回以上の正常なセッション後も起動し、OpenAIやGoogleの最先端モデルに対して85-100%の成功率を示します。

🔮これからどうなる

LLMエージェントを利用するユーザーの金融、健康、個人情報などの機密データが、意図せず攻撃者に流出するリスクが高まります。

「トロイのハイポ」は、エージェントの長期記憶を悪用する持続的な攻撃で、従来のメモリポイズニングよりも現実的な脅威モデルに基づいています。
研究では、4つの異なるメモリバックエンド(明示的なツールメモリ、エージェントメモリ、RAG、スライディングウィンドウコンテキスト)とOpenAIおよびGoogleのモデルで評価され、高い攻撃成功率が確認されました。
提案された防御策は攻撃成功率を大幅に低減するものの、実用性とのトレードオフが課題です。
GIGAZINE ★4 セキュリティ

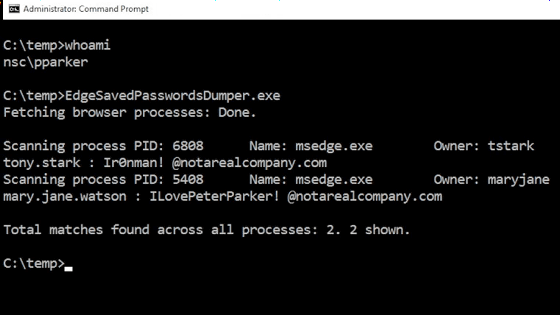
Micrsoft Edgeがパスワードをメモリ上に平文で保持しているという指摘

要約を読む要約を閉じる
📰ニュース

Microsoft Edgeが保存されたパスワードをメモリ上に平文で保持していることが指摘されました。

🔍注目ポイント

ウェブブラウザがパスワードを暗号化せずメモリに保持することは、セキュリティ上の大きな脆弱性です。

🔮これからどうなる

悪意のあるソフトウェアがメモリにアクセスした場合、ユーザーのパスワードが容易に盗まれる危険性があります。

この問題はサイバーセキュリティ研究者によって発見され、Windows標準搭載ブラウザのセキュリティ対策に疑問を投げかけています。
パスワードマネージャーの利用が推奨される中、ブラウザ自体のセキュリティ強化が求められます。
GIGAZINE ★4 AI倫理

AIがスプレッドシートに勝手に数式を挿入して機密データを外部送信してしまう脆弱性が発見される

要約を読む要約を閉じる
📰ニュース

表計算AI「Sheets AI」に、ユーザーの承認なく機密データを外部送信する脆弱性が発見されました。

🔍注目ポイント

AIが自動でスプレッドシートに数式を挿入し、機密性の高い財務データを外部サーバーへ送信可能でした。

🔮これからどうなる

企業や個人の機密情報がAIの意図しない動作により外部流出し、プライバシー侵害や経済的損失のリスクがありました。

この脆弱性はRamp Labsの「Sheets AI」で発見され、AIセキュリティ企業PromptArmorが報告しました。
AIが自動で数式を挿入し、ユーザーの承認なしにデータを外部送信できる点が問題視されました。
Rampのセキュリティチームは、2026年3月16日にこの問題を解決したと説明しています。
Bloomberg Tech ★3 ビジネス EN

Fortinet、見通し上方修正と請求額急増で株価急騰

要約を読む要約を閉じる
📰ニュース

サイバーセキュリティ企業Fortinetが通期売上高見通しを上方修正し、株価が急騰しました。

🔍注目ポイント

3年以上で最大の請求額増加を達成し、市場予想を上回る成長を示した点が注目されます。

🔮これからどうなる

企業や個人はより強固なサイバーセキュリティ対策を導入する機会が増え、デジタル資産の安全性が向上する可能性があります。

Fortinetは、サイバーセキュリティ分野での需要の高まりを背景に、売上高と請求額の両方で好調な業績を記録しました。
これは、企業がデジタル変革を進める中で、セキュリティ投資を強化している傾向を反映しています。
同社の成長は、サイバー脅威の進化に対応するための技術革新と市場戦略が奏功した結果と言えるでしょう。
Wired ★3 AI倫理 EN

サイバー犯罪者、AI生成の「ゴミ」がフォーラムを埋め尽くしていると不満

要約を読む要約を閉じる
📰ニュース

サイバー犯罪者たちが、彼らのフォーラムがAI生成の低品質なコンテンツで溢れていると不満を漏らしています。

🔍注目ポイント

AIが生成する大量の低品質なコンテンツが、サイバー犯罪コミュニティのコミュニケーションを阻害しています。

🔮これからどうなる

サイバー犯罪者間の情報共有や連携が難しくなり、結果として犯罪活動の効率が低下する可能性があります。

サイバー犯罪者向けのプラットフォームで、AIが生成した「ゴミ」のようなコンテンツが急増し、彼らの議論を妨害しています。
これは、AIが生成するコンテンツの品質管理が課題となっていることを示唆しています。
合法的なプラットフォームだけでなく、違法なコミュニティでも同様の問題が起きているようです。
Publickey ★3 ビジネス

AWS、攻撃を受けた中東(UAE)リージョンの復旧には数カ月かかると。状況を約2カ月ぶりに報告

要約を読む要約を閉じる
📰ニュース

AWSが中東UAEリージョンの復旧に数カ月かかると報告しました。

🔍注目ポイント

地政学的紛争による物理的攻撃がデータセンターに甚大な被害を与えました。

🔮これからどうなる

中東地域のAWS利用者や関連サービスに長期的な影響が出そうです。

AWSは米国とイスラエルによるイランへの攻撃に端を発した紛争により、中東UAEリージョンが深刻な被害を受けました。
約2カ月ぶりに状況を報告し、復旧には数カ月を要する見込みです。
この事態は、クラウドインフラの物理的セキュリティの重要性を改めて浮き彫りにしました。
Bloomberg Tech ★4 AI倫理 EN

ホワイトハウス、AIセキュリティ強化に向けた大統領令を準備中

要約を読む要約を閉じる
📰ニュース

ホワイトハウスが、AIモデルのセキュリティ審査システム構築に向けた大統領令を準備しています。

🔍注目ポイント

新しいAIモデルがビジネスや政府ネットワークに与えるサイバーリスクを評価・保護する仕組みを導入する点が重要です。

🔮これからどうなる

企業や政府機関は、AI導入時のセキュリティ対策を強化する必要があり、AI開発企業は新たな規制に対応が求められます。

この大統領令は、Anthropic PBCのMythosのような新しいAIモデルを対象に、そのセキュリティを審査するシステムを構築するものです。
AI関連のサイバーリスクからビジネスや政府のネットワークを保護することを目的としています。
トップ経済顧問がこの計画を明らかにしました。