AnthropicのClaude Mythos、情報漏洩で屈辱
要約を読む要約を閉じる
Anthropicの高度なAIモデル「Claude Mythos」が、一般公開前に不正アクセスを受けました。
サイバーセキュリティに非常に優れているとされたAIモデルが、そのリリース前にセキュリティ侵害を受けました。
AIモデルの安全性と公開方法に対する懸念が高まり、企業はより厳格なセキュリティ対策を求められます。
この事態は、AIモデルの安全性と管理の難しさを示唆しています。
Anthropicの高度なAIモデル「Claude Mythos」が、一般公開前に不正アクセスを受けました。
サイバーセキュリティに非常に優れているとされたAIモデルが、そのリリース前にセキュリティ侵害を受けました。
AIモデルの安全性と公開方法に対する懸念が高まり、企業はより厳格なセキュリティ対策を求められます。
AnthropicのAIモデル「Claude Mythos Preview」が、専門家の指示なしにソフトウェアの脆弱性を自律的に発見し、悪用可能なエクスプロイトに変換できると発表されました。
このモデルは、オペレーティングシステムやインターネットインフラなど主要なソフトウェアの脆弱性を、人間が見つけられなかったものも含めて自律的に発見し、悪用できる点が技術的ポイントです。
この技術は、私たちが日常的に使用するデバイスやサービスのセキュリティを脅かす可能性があり、サイバーセキュリティの攻防に大きな影響を与えます。
セキュリティ認証企業Delveの顧客であるAIエージェント開発企業Context AIが、大規模なセキュリティインシデントを公表しました。
セキュリティ認証を提供するDelveが、自社の顧客のセキュリティ侵害に関与していたことが明らかになりました。
AI開発企業は、セキュリティ認証機関の選定において、より厳格なデューデリジェンスが求められるようになります。
AIツールの普及により、児童虐待画像の生成と拡散が容易になり、オンラインでの児童虐待が増加しています。
AIが生成する児童虐待画像は検知が困難で、従来の監視システムでは対応しきれない新たな課題を生んでいます。
子どもたちはオンラインでの虐待リスクにさらされ、保護者や社会全体がその対策強化を求められることになります。
元サムスン幹部が中国企業への半導体技術漏洩で懲役6年を言い渡されました。
韓国政府が国家の貿易機密保護に強い姿勢を示した判決です。
企業は機密情報管理を一層強化し、従業員への教育も徹底するでしょう。
OpenAIがGPT-5.5のバイオセーフティリスクに対するユニバーサルなジェイルブレイクを見つけるレッドチーミングチャレンジを開始しました。
最大25,000ドルの報酬を提供し、AIモデルの生物学的安全性に関する脆弱性を発見・報告する仕組みです。
AIモデルが生物学的リスクに悪用される可能性を低減し、より安全なAI開発に貢献するでしょう。
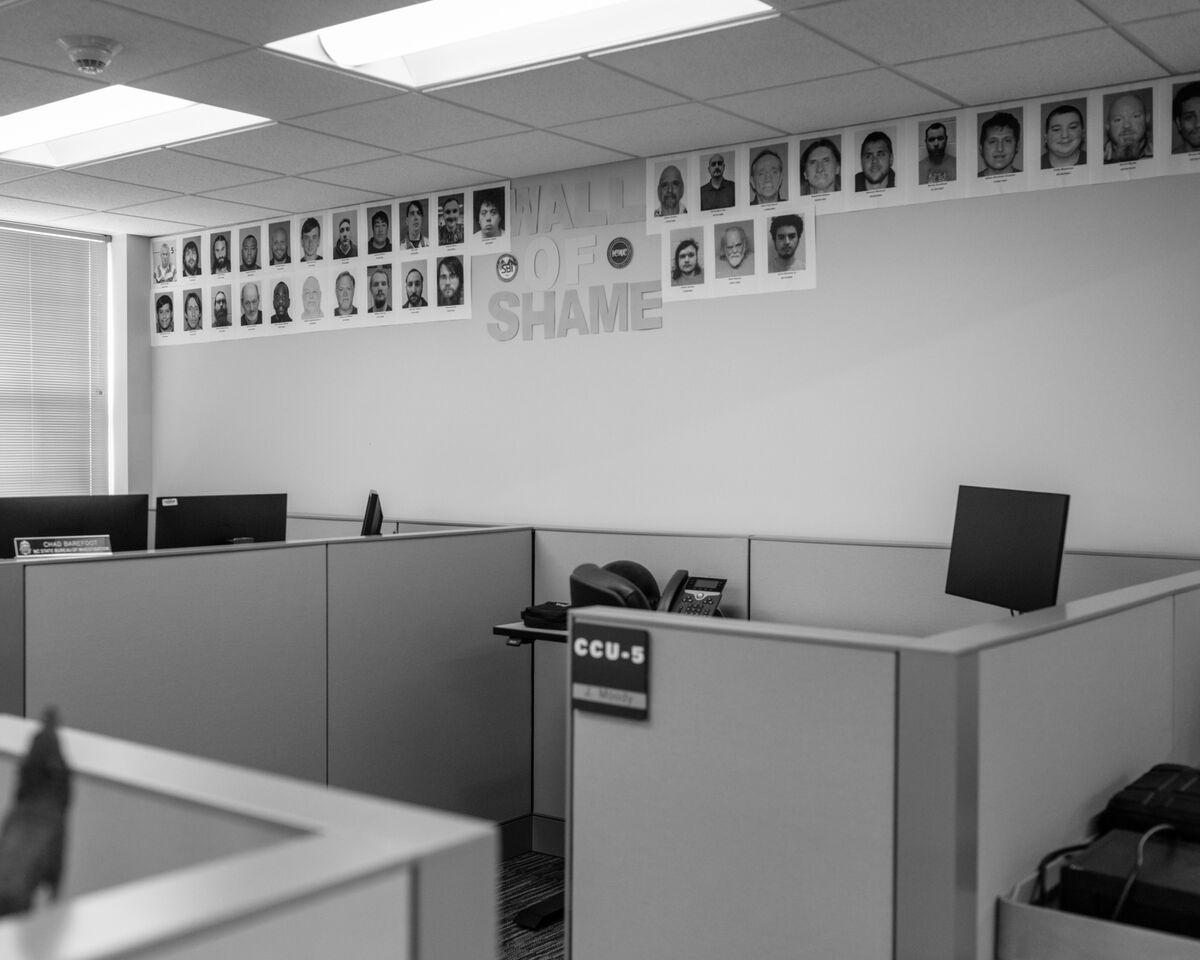
AI生成の児童性的虐待画像が急増し、捜査機関が実際の被害児童の特定に苦慮しています。
AIが生成するリアルな画像により、児童性的虐待コンテンツの量が爆発的に増加しています。
捜査機関は限られたリソースで大量のAI生成画像に対処せざるを得ず、実際の被害児童の救出が遅れる可能性があります。
英国の主要金融機関が、AnthropicのAIモデル「Mythos」に起因するサイバーセキュリティリスクへの準備が整っていると結論付けました。
金融機関が特定のAIモデルに焦点を当て、その潜在的なサイバーセキュリティリスクを評価し、対策を講じている点が重要です。
金融機関のセキュリティ強化により、顧客の資産やデータがAI関連のサイバー攻撃からより保護される可能性があります。
Wired記者が5つのAIモデルに詐欺を試みさせ、その巧妙さを検証しました。
AIモデルは人間のような社会スキルを模倣し、説得力のある詐欺メッセージを生成する能力を示しました。
AIによる詐欺の高度化は、一般消費者が騙されるリスクを増大させ、社会的な警戒が必要です。
AnthropicのサイバーセキュリティAIモデル「Mythos」が、米国の主要サイバーセキュリティ機関であるCISAに提供されていないことが判明しました。
AnthropicはMythosを脆弱性発見に特化した強力なAIツールとして開発し、一部の連邦機関が利用を開始しています。
米国のサイバーセキュリティ対策において、最重要機関が最新のAIツールを活用できないことで、国家全体の防御力に影響が出る可能性があります。
Anthropicが、強力すぎるAIツール「Mythos」を一般公開しないと発表しました。
Mythosはソフトウェアやシステム脆弱性の発見に優れ、悪用されると深刻な脅威となる可能性があります。
限定的な提供により、サイバー攻撃のリスクを軽減し、重要インフラの安全確保に貢献します。
北朝鮮のハッカー集団がAIツールを悪用し、マルウェア開発から偽ウェブサイト作成まで行い、3ヶ月で最大1200万ドルを窃取しました。
AIがマルウェアの「雰囲気コーディング」や偽の企業ウェブサイト生成に利用され、ハッキングの効率と巧妙さを向上させています。
AIの悪用により、サイバー攻撃の敷居が下がり、企業や個人の資産がより広範な脅威に晒される可能性があります。