セキュリティ

1943件
ITmedia AI+ ★4 AI倫理

AIによるサイバー攻撃の脅威、自民党が対策プロジェクト設置を政府に要請

要約を読む要約を閉じる
📰ニュース

自民党がAIによるサイバー攻撃の脅威に対し、政府に省庁横断の対策プロジェクト設置を要請しました。

🔍注目ポイント

AIの悪用による高度なサイバー攻撃から、金融や重要インフラを守るための政府一体の枠組み構築が求められています。

🔮これからどうなる

国民の生活を支える重要インフラの安全性が向上し、AI悪用による大規模なシステム障害のリスクが低減するでしょう。

自民党は4月20日、AIによるサイバー攻撃の高度化を受け、政府にセキュリティ対策強化のためのプロジェクト設置を要請しました。
まずは金融システムから対策を開始し、その後エネルギーや通信などの重要インフラへと対象を拡大する方針です。
今後、具体的な対応策を盛り込んだ緊急提言がまとめられる予定です。
GIGAZINE ★3 ビジネス

GitHubが2025年の透明性レポートを公開、削除されたプロジェクトは4万7228件で過去最高

要約を読む要約を閉じる
📰ニュース

GitHubが2025年の透明性レポートを公開し、削除されたプロジェクト数が過去最高を記録しました。

🔍注目ポイント

デジタルミレニアム著作権法に基づく削除要請が急増し、著作権侵害への対応が課題となっています。

🔮これからどうなる

開発者は著作権侵害のリスクをより意識し、プロジェクト公開時の注意が求められるでしょう。

GitHubの透明性レポートによると、2025年にはデジタルミレニアム著作権法(DMCA)に基づき4万7228件のプロジェクトが削除され、申し立て件数も過去最高となりました。
これは、AI生成コンテンツの増加や著作権に関する認識の高まりが背景にある可能性があります。
ITmedia AI+ ★3 ビジネス

インシデント発生時、1時間当たりの損失額は? 日本企業の損害が大きい背景【調査】

要約を読む要約を閉じる
📰ニュース

インシデント発生時の1時間あたりの損失額が50万ドル以上となる日本企業の割合が、米国や世界平均を上回ることが判明しました。

🔍注目ポイント

日本企業はサイバーインシデント発生時の事業継続計画や復旧体制が、他国と比較して不十分である可能性が示唆されています。

🔮これからどうなる

日本企業はインシデント発生時の経済的損失が大きく、事業停止による顧客への影響も深刻化する恐れがあります。

この調査は、インシデント発生時の損失額に関するもので、日本企業の43%が1時間あたり50万ドル以上の損失を被ると回答しています。
これは米国企業の31%、世界全体の34%と比較して高い割合です。
この背景には、サイバーセキュリティ対策やインシデント対応計画の遅れが考えられます。
ITmedia AI+ ★4 ビジネス

Vercelのデータ流出、原因はサポート終了のAIツール Google Workspaceアカウント乗っ取りで環境変数にアクセス

要約を読む要約を閉じる
📰ニュース

Vercelでデータ流出が発生し、一部ユーザーの環境変数が不正アクセスにより漏洩した可能性があります。

🔍注目ポイント

サポート終了のサードパーティAIツールが攻撃の起点となり、従業員のGoogle Workspaceアカウントが乗っ取られました。

🔮これからどうなる

Vercelユーザーは環境変数の漏洩リスクに直面し、セキュリティ対策の見直しが求められます。

Vercelは、同社システムへの不正アクセスにより、一部ユーザーの環境変数が流出した可能性があると公表しました。
攻撃は、従業員が使用していたサポート終了のAIツールを介して行われ、Google Workspaceアカウントが乗っ取られたことで環境変数にアクセスされました。
この事件は、サプライチェーン攻撃の危険性を示しています。
Hugging Face Blog ★4 AI倫理 EN

AIとサイバーセキュリティの未来:なぜオープン性が重要か

要約を読む要約を閉じる
📰ニュース

サイバーセキュリティ分野におけるAIの活用と、その成功にオープン性が不可欠であると提唱されています。

🔍注目ポイント

AIモデルやデータ、研究成果のオープンな共有が、サイバー攻撃への対抗策を強化する鍵となります。

🔮これからどうなる

企業や個人は、より高度で迅速なサイバー攻撃対策の恩恵を受け、セキュリティが向上するでしょう。

サイバーセキュリティは常に進化する脅威との戦いであり、AIはその強力なツールとなり得ます。
しかし、AIの閉鎖的な開発は、特定の企業や組織にしか恩恵をもたらさず、全体的なセキュリティレベルの向上を妨げる可能性があります。
オープンなアプローチは、多様な専門知識とリソースを結集し、より堅牢な防御システムを構築する上で不可欠です。
GIGAZINE ★4 AI倫理

「Claude Mythos Preview」や「GPT-5.4-Cyber」の脆弱性発見スピードにOSSメンテナーが追いつけずリスクが増大する可能性

要約を読む要約を閉じる
📰ニュース

高性能AI「Claude Mythos Preview」と「GPT-5.4-Cyber」が登場し、OSSの脆弱性発見速度が加速しています。

🔍注目ポイント

AIがサイバー攻撃能力やセキュリティ制限緩和により、OSSの脆弱性を人間より速く見つけ出す可能性があります。

🔮これからどうなる

OSSのセキュリティリスクが増大し、企業や個人のシステムがサイバー攻撃に晒される危険性が高まります。

Anthropicが2026年4月7日に「Claude Mythos Preview」を、OpenAIが2026年4月14日に「GPT-5.4-Cyber」を発表しました。
これらのAIはサイバー攻撃能力が高く、セキュリティ関連の制限が緩和されているため、オープンソースソフトウェアの脆弱性を発見する速度が従来の人間による発見速度を上回る可能性が指摘されています。
TechCrunch AI ★3 ビジネス EN

NSA、国防総省との確執にもかかわらずAnthropicの「Mythos」AIモデルを使用か

要約を読む要約を閉じる
📰ニュース

NSAが、Anthropicの機密性の高いAIモデル「Mythos」を諜報活動に利用していると報じられました。

🔍注目ポイント

機密性の高い情報機関が、特定のAIモデルを内部利用していることが明らかになりました。

🔮これからどうなる

国家安全保障におけるAIの活用が加速し、機密情報処理の効率化に繋がる可能性があります。

Anthropicは、AmazonやGoogleから多額の投資を受けているAI開発企業です。
国防総省は、AnthropicのAIモデルを政府機関が利用することに難色を示していると報じられていましたが、NSAは独自に利用を進めているようです。
これは、政府機関内でのAI導入に関する見解の相違を示唆しています。
Ars Technica AI ★4 AI倫理 EN

AnthropicのMythos AIモデルが超高速ハッキングの懸念を引き起こす

要約を読む要約を閉じる
📰ニュース

AnthropicのMythos AIモデルが、サイバー防御を高速で突破する可能性が指摘されています。

🔍注目ポイント

Mythosは、脆弱性の特定と悪用を人間よりもはるかに速く実行できる能力を持つと懸念されています。

🔮これからどうなる

企業や個人は、これまで以上に迅速なセキュリティ対策と脆弱性修正が求められるでしょう。

AnthropicのMythos AIモデルは、サイバーセキュリティの専門家から、ハッキング能力を劇的に向上させる可能性について懸念が表明されています。
このモデルが脆弱性を発見し、それを悪用する速度は、修正パッチが展開される速度を上回る恐れがあります。
これにより、サイバー防御が露呈する期間が大幅に短縮され、新たなセキュリティリスクが生じると考えられています。
Bloomberg Tech ★3 ビジネス EN

ドイツの銀行、AIによるサイバー脅威にパニックなしとドイチェバンクCEOが発言

要約を読む要約を閉じる
📰ニュース

ドイチェバンクCEOが、ドイツの銀行はAnthropicの新しいAIモデルが引き起こすサイバーリスク増大に十分備えていると表明しました。

🔍注目ポイント

AnthropicのAIモデルがサイバー攻撃の新たな時代を招くとの懸念に対し、既存のセキュリティ対策で対応可能と見ています。

🔮これからどうなる

金融機関のセキュリティ対策への信頼を高め、AI技術の進化に伴うサイバーリスクへの意識を促すでしょう。

Anthropicの新しいAIモデルは、サイバーハッキングの新たな時代を招くとの世界的な懸念を引き起こしています。
しかし、ドイチェバンクのクリスティアン・ゼービングCEOは、ドイツの銀行がこの高まるサイバーリスクに対して十分に準備ができていると述べています。
GIGAZINE ★3 セキュリティ

EUのオープンソース年齢確認アプリはたった2分でハッキング可能でプライバシーとセキュリティ上の問題が発覚、EU当局者も「まだデモ段階」と言わざるを得ない事態に

要約を読む要約を閉じる
📰ニュース

EUのオープンソース年齢確認アプリが公開直後に2分でハッキング可能と判明し、セキュリティ問題が露呈しました。

🔍注目ポイント

オープンソースで開発されたEUの年齢確認アプリは、生体認証回避や機密データ保護の不備が指摘されています。

🔮これからどうなる

EU市民のプライバシー保護が脅かされる可能性があり、デジタルサービスにおける信頼性にも影響を与えそうです。

EUは未成年者保護のため公式年齢確認アプリをEUPL-1.2ライセンスで開発・展開予定でした。
しかし、公開直後からセキュリティ専門家が端末内の機密データ保護の不備や生体認証回避の可能性を指摘し、EU当局者も「まだデモ段階」と認める事態になっています。
ITmedia AI+ ★3 AI倫理

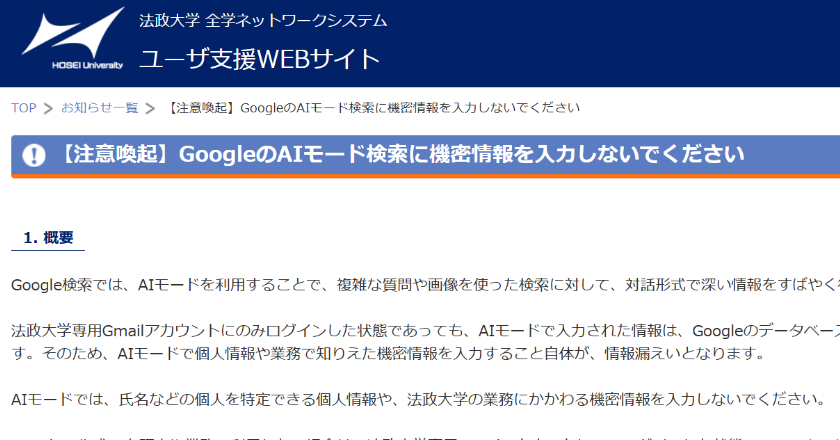
Google検索「AIモード」に個人情報を入力しないで――立教大など、学内に注意喚起

要約を読む要約を閉じる
📰ニュース

立教大学などがGoogle検索のAIモードへの個人情報入力について学内へ注意喚起しました。

🔍注目ポイント

AIモードに入力された情報はGoogleのAI学習に利用され、情報漏えいのリスクがある点が指摘されています。

🔮これからどうなる

ユーザーは個人情報保護の意識を高め、AIサービス利用時の情報入力に慎重になる必要があります。

Google検索のAIモードは、ユーザーの質問に対してAIが生成した回答を提供する機能です。
しかし、入力されたデータがGoogleのデータベースに蓄積され、AIの学習データとして活用されるため、機密情報や個人情報の入力は避けるべきだとされています。
大学側は、学生や教職員の個人情報保護を目的として、この注意喚起を行いました。
Bloomberg Tech ★3 AI倫理 EN

シンガポール、AnthropicのAIモデル「Mythos」への懸念から銀行にセキュリティ強化を要請

要約を読む要約を閉じる
📰ニュース

シンガポールの金融規制当局が、Anthropicの最新AIモデル「Mythos」への懸念を受け、銀行にサイバーセキュリティの強化を促しています。

🔍注目ポイント

特定のAIモデル名が挙げられ、その潜在的リスクに対する金融機関のセキュリティ対策が国際的に注目されています。

🔮これからどうなる

金融機関はAI技術の導入と並行して、セキュリティ対策の強化が求められ、顧客の資産保護に繋がります。

AnthropicのAIモデル「Mythos」に関する具体的なリスクは明記されていませんが、AI技術の急速な進化が新たなサイバーセキュリティの脅威を生む可能性が指摘されています。
シンガポールは金融ハブとして、AI技術の活用とリスク管理のバランスを重視しています。