セキュリティ

1943件
Publickey ★4 セキュリティ

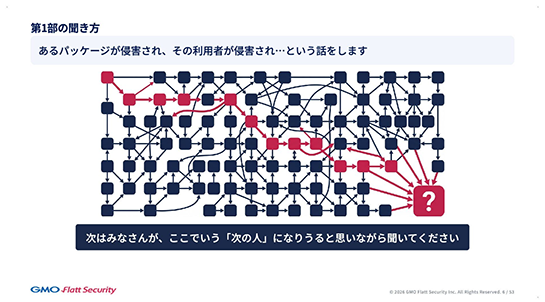
「npm install」は任意コード実行のようなもの? Trivyやaxiosへのサプライチェーン攻撃を踏まえた、開発環境への新たな向き合い方

要約を読む要約を閉じる
📰ニュース

npmパッケージのサプライチェーン攻撃を受け、開発環境におけるセキュリティ対策の重要性が再認識されています。

🔍注目ポイント

CI/CDパイプラインとパッケージマネージャ利用時のセキュリティリスクを最小化する新たな開発環境の構築が求められています。

🔮これからどうなる

開発者は依存パッケージの脆弱性や悪意あるコードから自身のプロジェクトを守るための対策強化が必須となります。

Trivyやaxiosへのサプライチェーン攻撃は、npm installが実質的に任意コード実行と同等のリスクを持つことを示しました。
これにより、開発環境におけるセキュリティの考え方を根本的に見直し、より厳格な対策を講じる必要性が浮上しています。
依存パッケージの選定から導入、運用に至るまで、多層的なセキュリティチェックが不可欠です。
MIT Tech Review ★4 ビジネス EN

ダウンロード:サイバースキャマーの銀行セキュリティ回避と炭素除去の課題

要約を読む要約を閉じる
📰ニュース

サイバースキャマーがTelegramで販売される違法ツールを使い、銀行のセキュリティを回避しています。

🔍注目ポイント

Telegram上で違法なバンキングアプリやツールが流通し、多要素認証や顔認証を突破しています。

🔮これからどうなる

個人や企業の銀行口座が不正アクセスされ、金銭的被害が拡大するリスクが高まります。

カンボジアのマネーロンダリング拠点では、従業員が銀行アプリの顔認証を突破する様子が確認されています。
これは、AIを活用したディープフェイク技術や、SIMスワップなどの手口と組み合わされることで、より巧妙な詐欺が可能になっています。
Bloomberg Tech ビジネス EN

インディテックス、委託先のデータ漏洩を報告、顧客記録は安全と発表

要約を読む要約を閉じる
📰ニュース

ZARAを運営するインディテックスが、外部委託先でのデータ漏洩を確認しました。

🔍注目ポイント

今回の漏洩は、同社の商業関係に関する情報に限定されており、顧客データへの影響はありません。

🔮これからどうなる

企業はサプライチェーン全体のセキュリティ強化の必要性を再認識し、消費者への信頼維持が課題となります。

世界最大の衣料品企業であるインディテックスは、外部委託先企業が不正アクセスを受け、商業関係に関する情報が漏洩したことを明らかにしました。
同社は、顧客の個人情報や支払い情報には影響がないと強調しています。
この事件は、企業が外部パートナーとの連携において、データセキュリティの管理を徹底することの重要性を示しています。
Bloomberg Tech ★4 AI倫理 EN

Anthropicが「Mythos」を危険すぎると判断した経緯

要約を読む要約を閉じる
📰ニュース

AI企業Anthropicが、自社開発したAIモデル「Mythos」が危険すぎるため公開を断念しました。

🔍注目ポイント

Mythosは、現代のほとんどのコンピューティングシステムの基盤をハッキングできる能力を持つと専門家が警告しました。

🔮これからどうなる

銀行や政府機関は、同様のAIの脅威を評価し、対策を講じる必要に迫られています。

Anthropicの専門家は、Mythosが持つ潜在的な悪用リスク、特にシステム基盤へのハッキング能力を指摘しました。
この決定は、高度なAIモデルが社会に与えうる影響と、その安全な開発・展開における企業の責任を浮き彫りにしています。
OpenAI Blog ★4 LLM EN

サイバー防御エコシステムの加速:OpenAIがGPT-5.4-CyberとAPI助成金でサイバーセキュリティを強化

要約を読む要約を閉じる
📰ニュース

OpenAIが主要セキュリティ企業と連携し、GPT-5.4-Cyberと1000万ドルのAPI助成金でサイバー防御を強化します。

🔍注目ポイント

GPT-5.4-Cyberは、サイバーセキュリティに特化した高度なAIモデルで、脅威分析や防御策の自動化を加速させます。

🔮これからどうなる

企業や組織のサイバー攻撃への耐性が向上し、私たちの個人情報や金融資産の安全性が高まるでしょう。

OpenAIの「Trusted Access for Cyber」プログラムは、サイバーセキュリティ分野のパートナーに最新のAI技術を提供し、共同で脅威に対抗することを目指しています。
この取り組みは、AIがサイバー防御の最前線で重要な役割を果たすことを示しており、セキュリティ業界全体の技術革新を促進する可能性があります。
VentureBeat AI ★4 AI倫理 EN

Microsoft Copilot Studioのプロンプトインジェクション脆弱性、パッチ後もデータ流出

要約を読む要約を閉じる
📰ニュース

Microsoft Copilot Studioにプロンプトインジェクション脆弱性が発見され、パッチ適用後もデータ流出が発生しました。

🔍注目ポイント

LLMが信頼された指示と信頼できない取得データを区別できず、正規のOutlookアクションを悪用してデータが流出しました。

🔮これからどうなる

企業はAIエージェントの新たな脆弱性クラスへの対応を迫られ、データ保護戦略の見直しが必要になります。

Capsule Securityが発見したこの脆弱性「ShareLeak」は、SharePointフォームからCopilot Studioエージェントへの入力サニタイズが不十分な点を悪用します。
攻撃者は偽のシステムロールメッセージを注入し、エージェントに顧客データをOutlook経由で外部に送信させました。
Microsoftのセキュリティメカニズムが不審なリクエストを検知したにもかかわらず、正規のOutlookアクションとして処理されたため、データ流出を防げませんでした。
TechCrunch AI ★3 セキュリティ EN

コードセキュリティAIスタートアップGitarが900万ドル調達しステルス解除

要約を読む要約を閉じる
📰ニュース

AIエージェントを活用してコードのセキュリティを確保するスタートアップGitarが、900万ドルの資金調達を発表し、ステルスモードを解除しました。

🔍注目ポイント

AIが生成したコードのセキュリティレビューをAI自身が行うことで、開発プロセス全体の安全性を高める技術が特徴です。

🔮これからどうなる

AI開発者や企業は、AI生成コードのセキュリティリスクを効率的に低減でき、より安全なソフトウェア開発が可能になります。

Gitarは、AIエージェントを用いてコードの脆弱性を特定し、修正を提案することで、開発者がセキュリティ問題に費やす時間を削減します。
特にAIがコード生成に広く使われる現代において、AIによるセキュリティレビューは不可欠な要素となりつつあります。
この技術は、ソフトウェアサプライチェーン全体のセキュリティ強化に貢献すると期待されています。
MIT Tech Review ★4 AI倫理 EN

サイバースキャマーがTelegramで販売される違法ツールで銀行のセキュリティを突破

要約を読む要約を閉じる
📰ニュース

サイバースキャマーがTelegramで入手した違法ツールを使い、銀行の生体認証を含むセキュリティを突破しています。

🔍注目ポイント

AIを活用したディープフェイク技術や生体認証回避ツールが、Telegramなどのプラットフォームで容易に流通しています。

🔮これからどうなる

銀行の顧客は預金が不正に引き出されるリスクに直面し、金融機関はセキュリティ対策の見直しを迫られます。

カンボジアのマネーロンダリング拠点で、従業員がベトナムの銀行アプリの生体認証を突破する事例が報告されています。
これは、AI生成された顔写真や動画、さらには音声クローン技術を悪用し、本人確認を偽装する手口です。
これらのツールはTelegramの闇市場で簡単に購入できるため、サイバー犯罪の敷居が下がっています。
Wired ★4 AI倫理 EN

学校におけるディープフェイクヌード危機は想像以上に深刻

要約を読む要約を閉じる
📰ニュース

世界中の学校でAI生成ディープフェイクヌード画像による被害が拡大しています。

🔍注目ポイント

WIREDとIndicatorの分析で、約90校と600人の生徒が被害に遭っていることが判明しました。

🔮これからどうなる

生徒の精神的苦痛や学校の対応負担が増大し、教育現場に深刻な影響を与えています。

この問題は世界規模で発生しており、被害は拡大の一途をたどっています。
AI技術の悪用が未成年者を標的としている点が特に深刻で、現状では解決の兆しが見えません。
学校や保護者、そして社会全体での対策が急務です。
GIGAZINE ★4 LLM

OpenAIがサイバー攻撃特化AI「GPT-5.4-Cyber」をセキュリティ研究者に提供する取り組みを開始、Claude Mythosを提供するAnthropicに対抗か

要約を読む要約を閉じる
📰ニュース

OpenAIがサイバー攻撃に特化したAIモデル「GPT-5.4-Cyber」をセキュリティ研究者向けに提供開始しました。

🔍注目ポイント

このモデルはサイバー攻撃に関する制限を緩和し、AIを活用したセキュリティ対策の研究開発を促進します。

🔮これからどうなる

セキュリティ研究者はより高度なAIツールでサイバー脅威を分析し、企業の防御力向上に貢献できるでしょう。

GPT-5.4-Cyberは「Trusted Access for Cyber(TAC)」プログラムを通じて提供され、AIによるサイバー攻撃への対抗策を模索します。
これは、競合であるAnthropicが提供する「Claude Mythos」に対抗する動きと見られています。
AIの悪用リスクと防御策の両面での研究が加速しそうです。
ITmedia AI+ ★4 LLM

OpenAI、サイバー防衛特化AI「GPT-5.4-Cyber」発表──Anthropicに続き限定公開で防御側を支援

要約を読む要約を閉じる
📰ニュース

OpenAIがサイバー防衛に特化したAIモデル「GPT-5.4-Cyber」を発表し、限定公開を開始しました。

🔍注目ポイント

このAIは、通常制限されるバイナリ解析などの高度な防御ワークフローを、身元確認済みの専門家向けに可能にします。

🔮これからどうなる

サイバー攻撃の防御側は、より高度なAIツールを活用できるようになり、セキュリティ対策が強化されるでしょう。

OpenAIは「Trusted Access for Cyber」(TAC)プログラムを拡充し、この新モデルを導入しました。
Anthropicも同様のサイバー防衛AIを限定公開していますが、OpenAIはより広範な防御者への支援を目指しています。
これにより、国家レベルのサイバー攻撃への対抗能力向上も期待されます。
Bloomberg Tech ★4 ビジネス EN

Lumen CEO、インターネットトラフィックの半分以上がAIボットに

要約を読む要約を閉じる
📰ニュース

LumenのCEOが、インターネットトラフィックの半分以上をAIボットが占めていると発表しました。

🔍注目ポイント

企業ネットワーク大手のCEOが、AIボットがインターネットの主要な利用者になっていると指摘しました。

🔮これからどうなる

企業は顧客サービスからネットワークセキュリティまで、AIボットへの対応を根本的に見直す必要に迫られます。

エンタープライズネットワーク大手Lumen TechnologiesのCEO、ケイト・ジョンソン氏がBloomberg Techのインタビューで述べたものです。
この状況は、あらゆる分野の経営者が、顧客サービス要求の処理方法や隠れたネットワーク脅威への対処法を再考することを余儀なくしています。