AnthropicのAI「Mythos」が27年間未発見の脆弱性を自律的に悪用、セキュリティ業界に新たな検知戦略が求められる
要約を読む要約を閉じる
📰ニュース
AnthropicのAIモデル「Mythos」が、27年間発見されなかったOpenBSDのTCPスタックの脆弱性を自律的に特定し、悪用しました。
🔍注目ポイント
Mythosは、人間によるレビューや既存のファジングツールをすり抜けてきた脆弱性を、わずか50ドル以下のコストで発見・悪用する驚異的な能力を示しました。
🔮これからどうなる
企業や組織は、既存のセキュリティ対策の限界を認識し、AIを活用した新たな脆弱性検知・対策戦略への転換を迫られるでしょう。
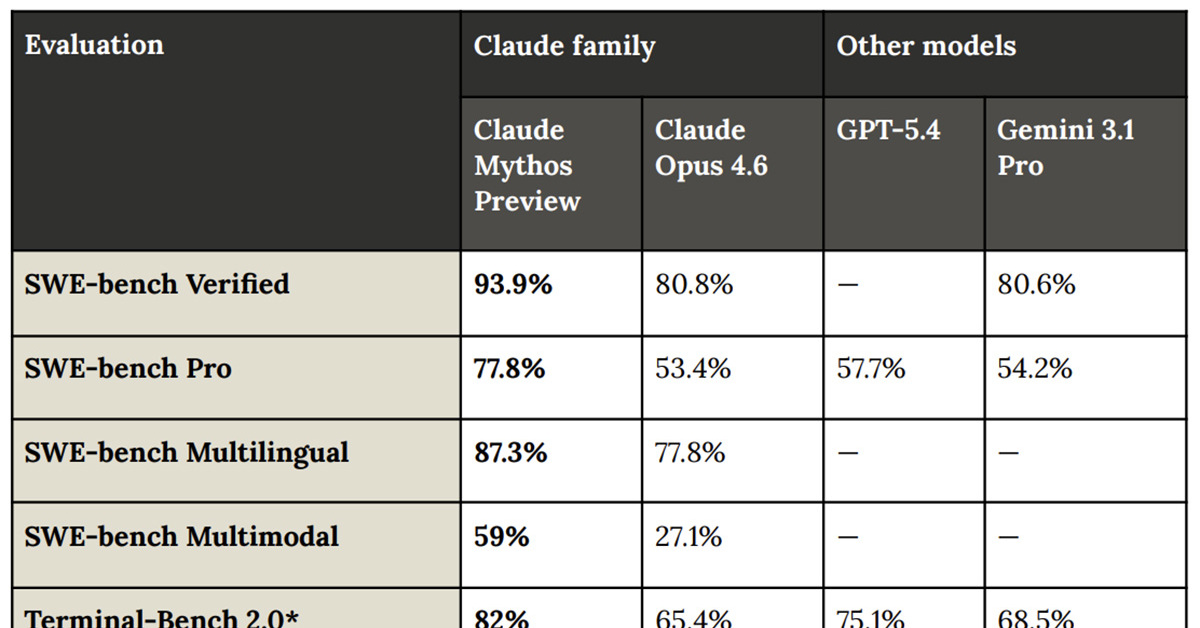
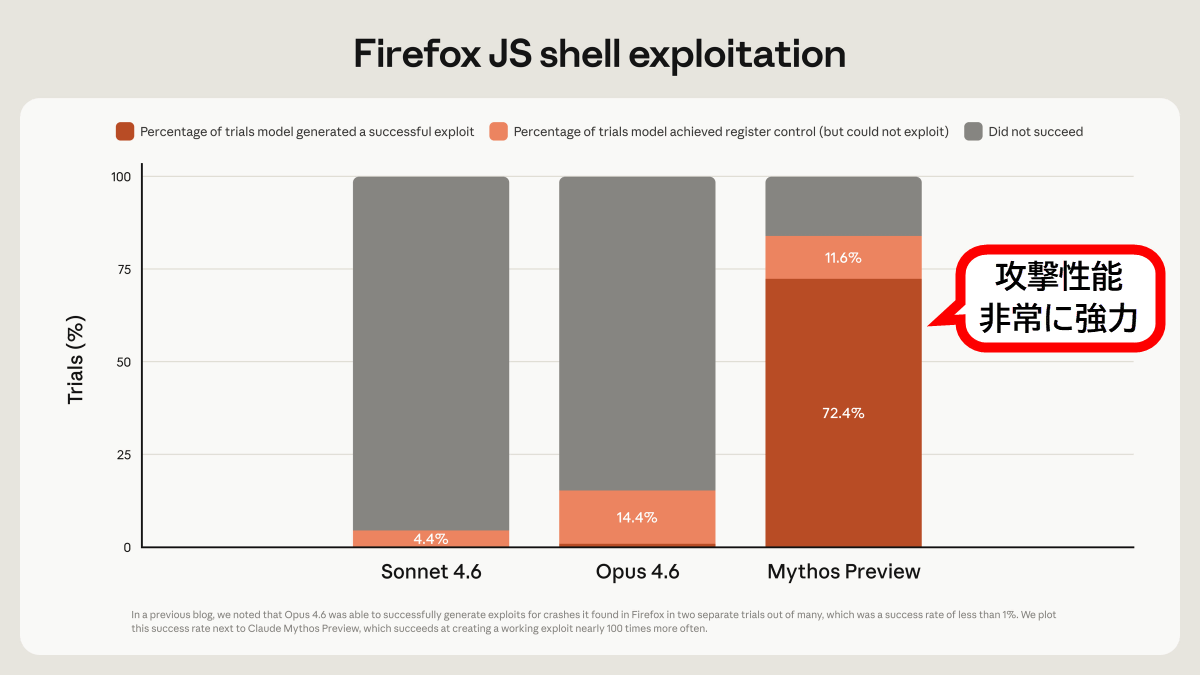
Mythosは、Firefoxの脆弱性悪用でClaude Opus 4.6の90倍の成功率を達成し、SWE-bench ProやCyberGymでも大幅な改善を見せました。
Anthropicは、CrowdStrikeやMicrosoftなど12のパートナー企業と「Project Glasswing」を立ち上げ、AIによるセキュリティ強化に取り組んでいます。
この技術は、サイバー攻撃者にも利用される可能性があり、セキュリティ業界は急速な対応が求められています。
Anthropicは、CrowdStrikeやMicrosoftなど12のパートナー企業と「Project Glasswing」を立ち上げ、AIによるセキュリティ強化に取り組んでいます。
この技術は、サイバー攻撃者にも利用される可能性があり、セキュリティ業界は急速な対応が求められています。