セキュリティ

1943件
Ars Technica AI ★3 セキュリティ EN

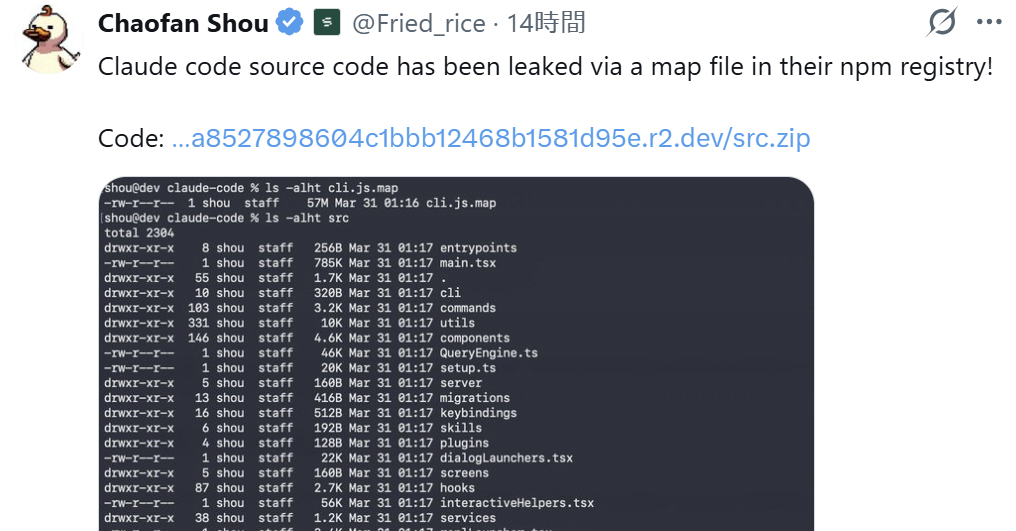
Claude Code CLIの全ソースコードがマップファイル露出により流出

要約を読む要約を閉じる
📰ニュース

AnthropicのAIコーディングアシスタント「Claude Code CLI」の全ソースコード51万2千行が流出しました。

🔍注目ポイント

ウェブサーバーの設定ミスにより、ソースマップファイルが公開され、難読化されていない元のコードがアクセス可能になっていました。

🔮これからどうなる

競合他社や開発者がClaude Code CLIの内部構造を詳細に分析できるようになり、模倣や改善に利用される可能性があります。

この流出は、ウェブアプリケーションのデバッグ情報を含むソースマップファイルが意図せず公開されたことが原因です。
通常、本番環境ではこれらのファイルは削除されるか、アクセスが制限されます。
流出したコードは、Anthropicが開発したAIコーディングアシスタントの機能や実装方法に関する貴重な情報を含んでいます。
VentureBeat AI ★4 AI倫理 EN

OpenClawに50万のインスタンスが存在し、企業向けキルスイッチがない問題

要約を読む要約を閉じる
📰ニュース

AIアシスタント「OpenClaw」のインスタンスがハッキングされ、CEOの機密情報が闇市場で販売されました。

🔍注目ポイント

AIエージェントが持つ自律性と、セキュリティ対策の欠如が深刻な情報漏洩を引き起こしました。

🔮これからどうなる

企業はAIアシスタントの導入において、セキュリティ対策と管理体制の再構築が急務となります。

OpenClawはローカルで動作し、ホストマシンのファイルシステムに直接アクセスするため、機密情報が暗号化されずに保存されていました。
ハッキングされたインスタンスには、CEOの会話履歴、企業のデータベース、APIキー、個人的な詳細情報が含まれていました。
現在、約50万のインスタンスがインターネットに公開されており、企業向けのキルスイッチや管理コンソールが存在しないため、大規模な情報漏洩のリスクが高まっています。
TechCrunch AI ★4 ビジネス EN

Mercor、オープンソースLiteLLMプロジェクトの侵害に関連するサイバー攻撃の被害を認める

要約を読む要約を閉じる
📰ニュース

AI採用スタートアップMercorが、オープンソースのLiteLLMプロジェクトの侵害に関連するサイバー攻撃を受け、データ盗難被害を公表しました。

🔍注目ポイント

オープンソースプロジェクトのサプライチェーン攻撃により、利用企業が直接的な標的でなくとも情報漏洩のリスクに晒されることが示されました。

🔮これからどうなる

AI開発企業やオープンソースを利用する企業は、サプライチェーン全体のセキュリティ対策を強化する必要に迫られます。

Mercorは、ハッカー集団が同社システムからのデータ窃盗を主張した後、セキュリティインシデントを確認しました。
この攻撃は、AIモデルのAPIを簡素化するオープンソースライブラリLiteLLMの侵害と関連しているとされています。
オープンソースプロジェクトの脆弱性が、その利用企業にまで影響を及ぼす典型的なサプライチェーン攻撃の事例です。
ITmedia AI+ ★3 セキュリティ

AnthropicのAIツール「Claude Code」でコード露出、ソースマップの誤混入で

要約を読む要約を閉じる
📰ニュース

AnthropicのAIツール「Claude Code」のソースコードが一時的に公開状態となり拡散しました。

🔍注目ポイント

npmパッケージへのソースマップファイルの誤混入が原因で、セキュリティ侵害ではなく人為的ミスとされています。

🔮これからどうなる

公開されたコードの解析や再実装の動きが広がり、同社の技術的優位性に影響を与える可能性があります。

Anthropicは顧客データの漏えいを否定していますが、ソースコードが公開されたことで、競合他社や研究者による技術分析が進む可能性があります。
この事態は、開発プロセスにおける設定ミスやヒューマンエラーが、企業の機密情報に大きな影響を与えることを示しています。
ITmedia AI+ ビジネス

最短27秒で初期侵入完了 爆速化するサイバー攻撃の実態調査

要約を読む要約を閉じる
📰ニュース

サイバー攻撃の初期侵入にかかる時間が平均29分、最短27秒にまで短縮されたことが報告されました。

🔍注目ポイント

AIの普及により、攻撃者はより迅速かつ効率的にシステムへの侵入を試みるようになっています。

🔮これからどうなる

企業や組織は、これまで以上に迅速な脅威検知と対応が求められ、セキュリティ対策の見直しが必要です。

CrowdStrikeの調査によると、AIは攻撃手段として悪用されるだけでなく、AI関連システム自体も新たな標的となっています。
特に、クラウドやエッジ機器を狙った国家主導のサイバー攻撃が急増しており、従来のセキュリティ対策では不十分な状況です。
ITmedia AI+ ★3 セキュリティ

Claude拡張機能に深刻な脆弱性 閲覧だけでWebブラウザ乗っ取りの恐れ

要約を読む要約を閉じる
📰ニュース

ClaudeのChrome拡張機能に、閲覧だけでWebブラウザが乗っ取られる脆弱性「ShadowPrompt」が発見されました。

🔍注目ポイント

この脆弱性は、拡張機能の設計上の不備と外部部品のXSSを組み合わせることで、AIを不正操作できる点にあります。

🔮これからどうなる

Claude拡張機能の利用者は、悪意のあるウェブサイトを閲覧するだけで、個人情報漏洩や不正操作のリスクに晒されます。

ShadowPromptは、ユーザーが意識しないうちにAIが不正な指示を受け入れ、その結果としてブラウザが乗っ取られる可能性があります。
これは、AIアシスタントの利便性とセキュリティのバランスを再考させる重要な事例です。
Anthropic社は既に修正版をリリースしており、ユーザーには速やかなアップデートが推奨されます。
ITmedia AI+ ★3 LLM

「安全」のAnthropicで痛恨のミス 最強AI「Mythos」の機密流出がもたらした教訓

要約を読む要約を閉じる
📰ニュース

Anthropicが人的ミスにより、次世代AIモデル「Claude Mythos」の機密情報を漏洩しました。

🔍注目ポイント

新モデル「Mythos」は最高位クラス「Capybara」を新設し、従来のOpusを凌駕する性能を持つとされています。

🔮これからどうなる

Anthropicの安全性への信頼が揺らぎ、強力なAIの悪用リスクへの懸念が高まる可能性があります。

漏洩した情報には、Mythosの性能や、サイバー攻撃悪用リスクから初期は防御側組織に限定公開される計画が含まれていました。
また、欧州CEO向けの極秘合宿計画も流出し、同社の情報管理体制の甘さが露呈しました。
この事態は、AI開発企業における情報セキュリティの重要性を改めて浮き彫りにしています。
TechCrunch AI ★3 ビジネス EN

人気AIゲートウェイLiteLLM、物議を醸すDelveとの提携を解消

要約を読む要約を閉じる
📰ニュース

AIゲートウェイのLiteLLMが、セキュリティ認証取得元であるDelveとの関係を解消しました。

🔍注目ポイント

LiteLLMはDelve経由で認証を取得後、悪質な認証情報窃取マルウェアの被害に遭いました。

🔮これからどうなる

AI関連企業は、提携先の選定やセキュリティ対策の重要性を再認識するでしょう。

LiteLLMは、Delveを通じて2つのセキュリティコンプライアンス認証を取得していました。
しかし、先週、同社は認証情報窃取マルウェアによる深刻な被害を受けました。
この事件を受け、LiteLLMはDelveとの提携を解消する決定を下しました。
The Verge AI ★3 ビジネス EN

OktaのCEO、AIエージェントのID管理に大きく賭ける

要約を読む要約を閉じる
📰ニュース

OktaのCEOが、AIエージェントのID管理が次なる大きな市場になると予測しています。

🔍注目ポイント

人間だけでなくAIエージェントの認証・認可を管理する新たなセキュリティ技術が注目されています。

🔮これからどうなる

企業はAI活用が進む中で、AIエージェントのセキュリティとアクセス管理を強化できます。

Oktaはこれまで従業員のアプリやサービスへのログイン管理を提供してきました。
AIエージェントが普及するにつれて、人間と同様にAIエージェントのID管理とセキュリティが重要になるとCEOは考えています。
これは、AIが企業システム内で自律的に活動する未来を見据えた戦略です。
OpenAI Blog ★4 AI倫理 EN

OpenAIが安全バグ報奨金プログラムを開始

要約を読む要約を閉じる
📰ニュース

OpenAIがAIの悪用や安全上のリスクを特定するためのバグ報奨金プログラムを開始しました。

🔍注目ポイント

AIシステム特有の脆弱性(プロンプトインジェクションなど)を報奨金で発見・報告を促します。

🔮これからどうなる

AIモデルの安全性と堅牢性が向上し、ユーザーはより安心してAIを利用できるようになります。

このプログラムは、AIの自律的な脆弱性、プロンプトインジェクション、データ漏洩といった特定の安全上のリスクに焦点を当てています。
OpenAIは、外部のセキュリティ研究者の協力を得て、AIシステムの潜在的な悪用を防ぎ、安全な開発を推進することを目指しています。
報奨金は発見された脆弱性の重大度に応じて支払われます。
Google AI Blog ★3 ビジネス EN

AI時代に向けたオープンソースセキュリティへの最新投資

要約を読む要約を閉じる
📰ニュース

GoogleがAI時代のオープンソースセキュリティ強化のため、新たな投資とツール開発を発表しました。

🔍注目ポイント

AIの進化に伴うオープンソースの脆弱性リスクに対し、コードセキュリティ向上に注力しています。

🔮これからどうなる

AI開発者や企業は、より安全なオープンソースコンポーネントを利用できるようになります。

Googleは、オープンソースソフトウェアがAI開発の基盤となる中で、そのセキュリティリスクが増大していると認識しています。
この投資は、AIシステム全体の信頼性と安全性を高めることを目的としており、新たなセキュリティツールの開発や既存コードの強化が含まれます。
OpenAI Blog ★4 AI倫理 EN

プロンプトインジェクションに耐性を持つAIエージェントの設計

要約を読む要約を閉じる
📰ニュース

OpenAIがChatGPTにおけるプロンプトインジェクション対策の技術と戦略を公開しました。

🔍注目ポイント

AIエージェントの危険な行動を制限し、機密データを保護することで、プロンプトインジェクションを防ぎます。

🔮これからどうなる

AIエージェントの安全性が向上し、企業やユーザーがより安心してAIを活用できるようになります。

プロンプトインジェクションは、悪意のある指示によってAIの意図しない動作を引き起こす攻撃です。
OpenAIは、エージェントのワークフロー内でリスクの高いアクションを制約し、機密情報へのアクセスを厳しく管理することで、この脅威に対処しています。
これにより、AIが誤って機密情報を漏洩したり、危険な行動を実行したりするリスクを低減します。