
中国関連ハッカーがUSB経由で幹部のノートPCにバックドアを仕掛け、既存の対策を回避
China-linked hackers backdoored executives' laptops via USB, exploiting a fix companies had but weren't using
記事のポイント
📰ニュース
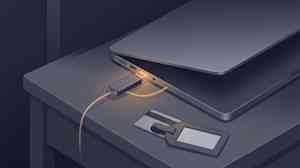
中国関連ハッカー集団が、ホテルに侵入しUSBを使って幹部のノートPCにバックドアを仕掛けました。
🔍注目ポイント
ネットワークやフィッシングを使わず、物理的なアクセスでOS起動前にマルウェアを直接書き込む手口が巧妙です。
🔮これからどうなる
企業は物理的なセキュリティ対策の強化と、既存のセキュリティツールの限界を再認識する必要に迫られます。
ハッカー集団「OVERCAST PANDA」は、農業会議中に幹部の部屋に侵入し、ノートPCをUSBから起動して「FlowCloud」というバックドアを仕込みました。
この手口は「邪悪なメイド攻撃」と呼ばれ、OSが起動する前の段階でマルウェアを書き込むため、EDRなどの既存のセキュリティツールでは検知が困難でした。
CrowdStrikeは、この攻撃を阻止し、今後も同様の攻撃が続く可能性が高いと警告しています。
この手口は「邪悪なメイド攻撃」と呼ばれ、OSが起動する前の段階でマルウェアを書き込むため、EDRなどの既存のセキュリティツールでは検知が困難でした。
CrowdStrikeは、この攻撃を阻止し、今後も同様の攻撃が続く可能性が高いと警告しています。
これはかなり巧妙な手口ですね。物理的なセキュリティの重要性が改めて浮き彫りになりました。出張時のノートPCの管理、特にホテルの部屋での保管には、これまで以上に注意が必要になりそうです。